


Dane dotyczące zdrowia należą do najbardziej wrażliwych informacji, a Polacy chcą, by były chronione szczególnie starannie. Z badania CBR Biostat wynika jednak, że obawy dotyczące ich bezpieczeństwa są powszechne. Pacjenci wskazują nie tylko na cyberataki, ale również błędy pracowników czy wykorzystanie informacji w innym celu niż leczenie.
 8 na 10 Polaków uważa, że dane medyczne wymagają szczególnej ochrony
Pacjenci nie odrzucają cyfryzacji ochrony zdrowia
Komu Polacy najbardziej ufają w kwestii danych zdrowotnych?
Prywatne placówki wypadają nieco lepiej niż publiczna ochrona zdrowia
Pacjent chce wiedzieć, kto zagląda do jego dokumentacji
Czego Polacy najbardziej obawiają się po wycieku danych medycznych?
Co dzieje się, gdy pacjent traci zaufanie?
Młodsi pacjenci częściej zmieniają swoje zachowanie
Dane zdrowotne coraz ważniejszym elementem zaufania pacjenta
Metodologia badania
Badanie przeprowadzono techniką CAWI na reprezentatywnej próbie 1000 mieszkańców Polski. Sondaż zrealizowano na panelu badanie-opinii.pl w dniach 20–31 sierpnia 2026 roku.
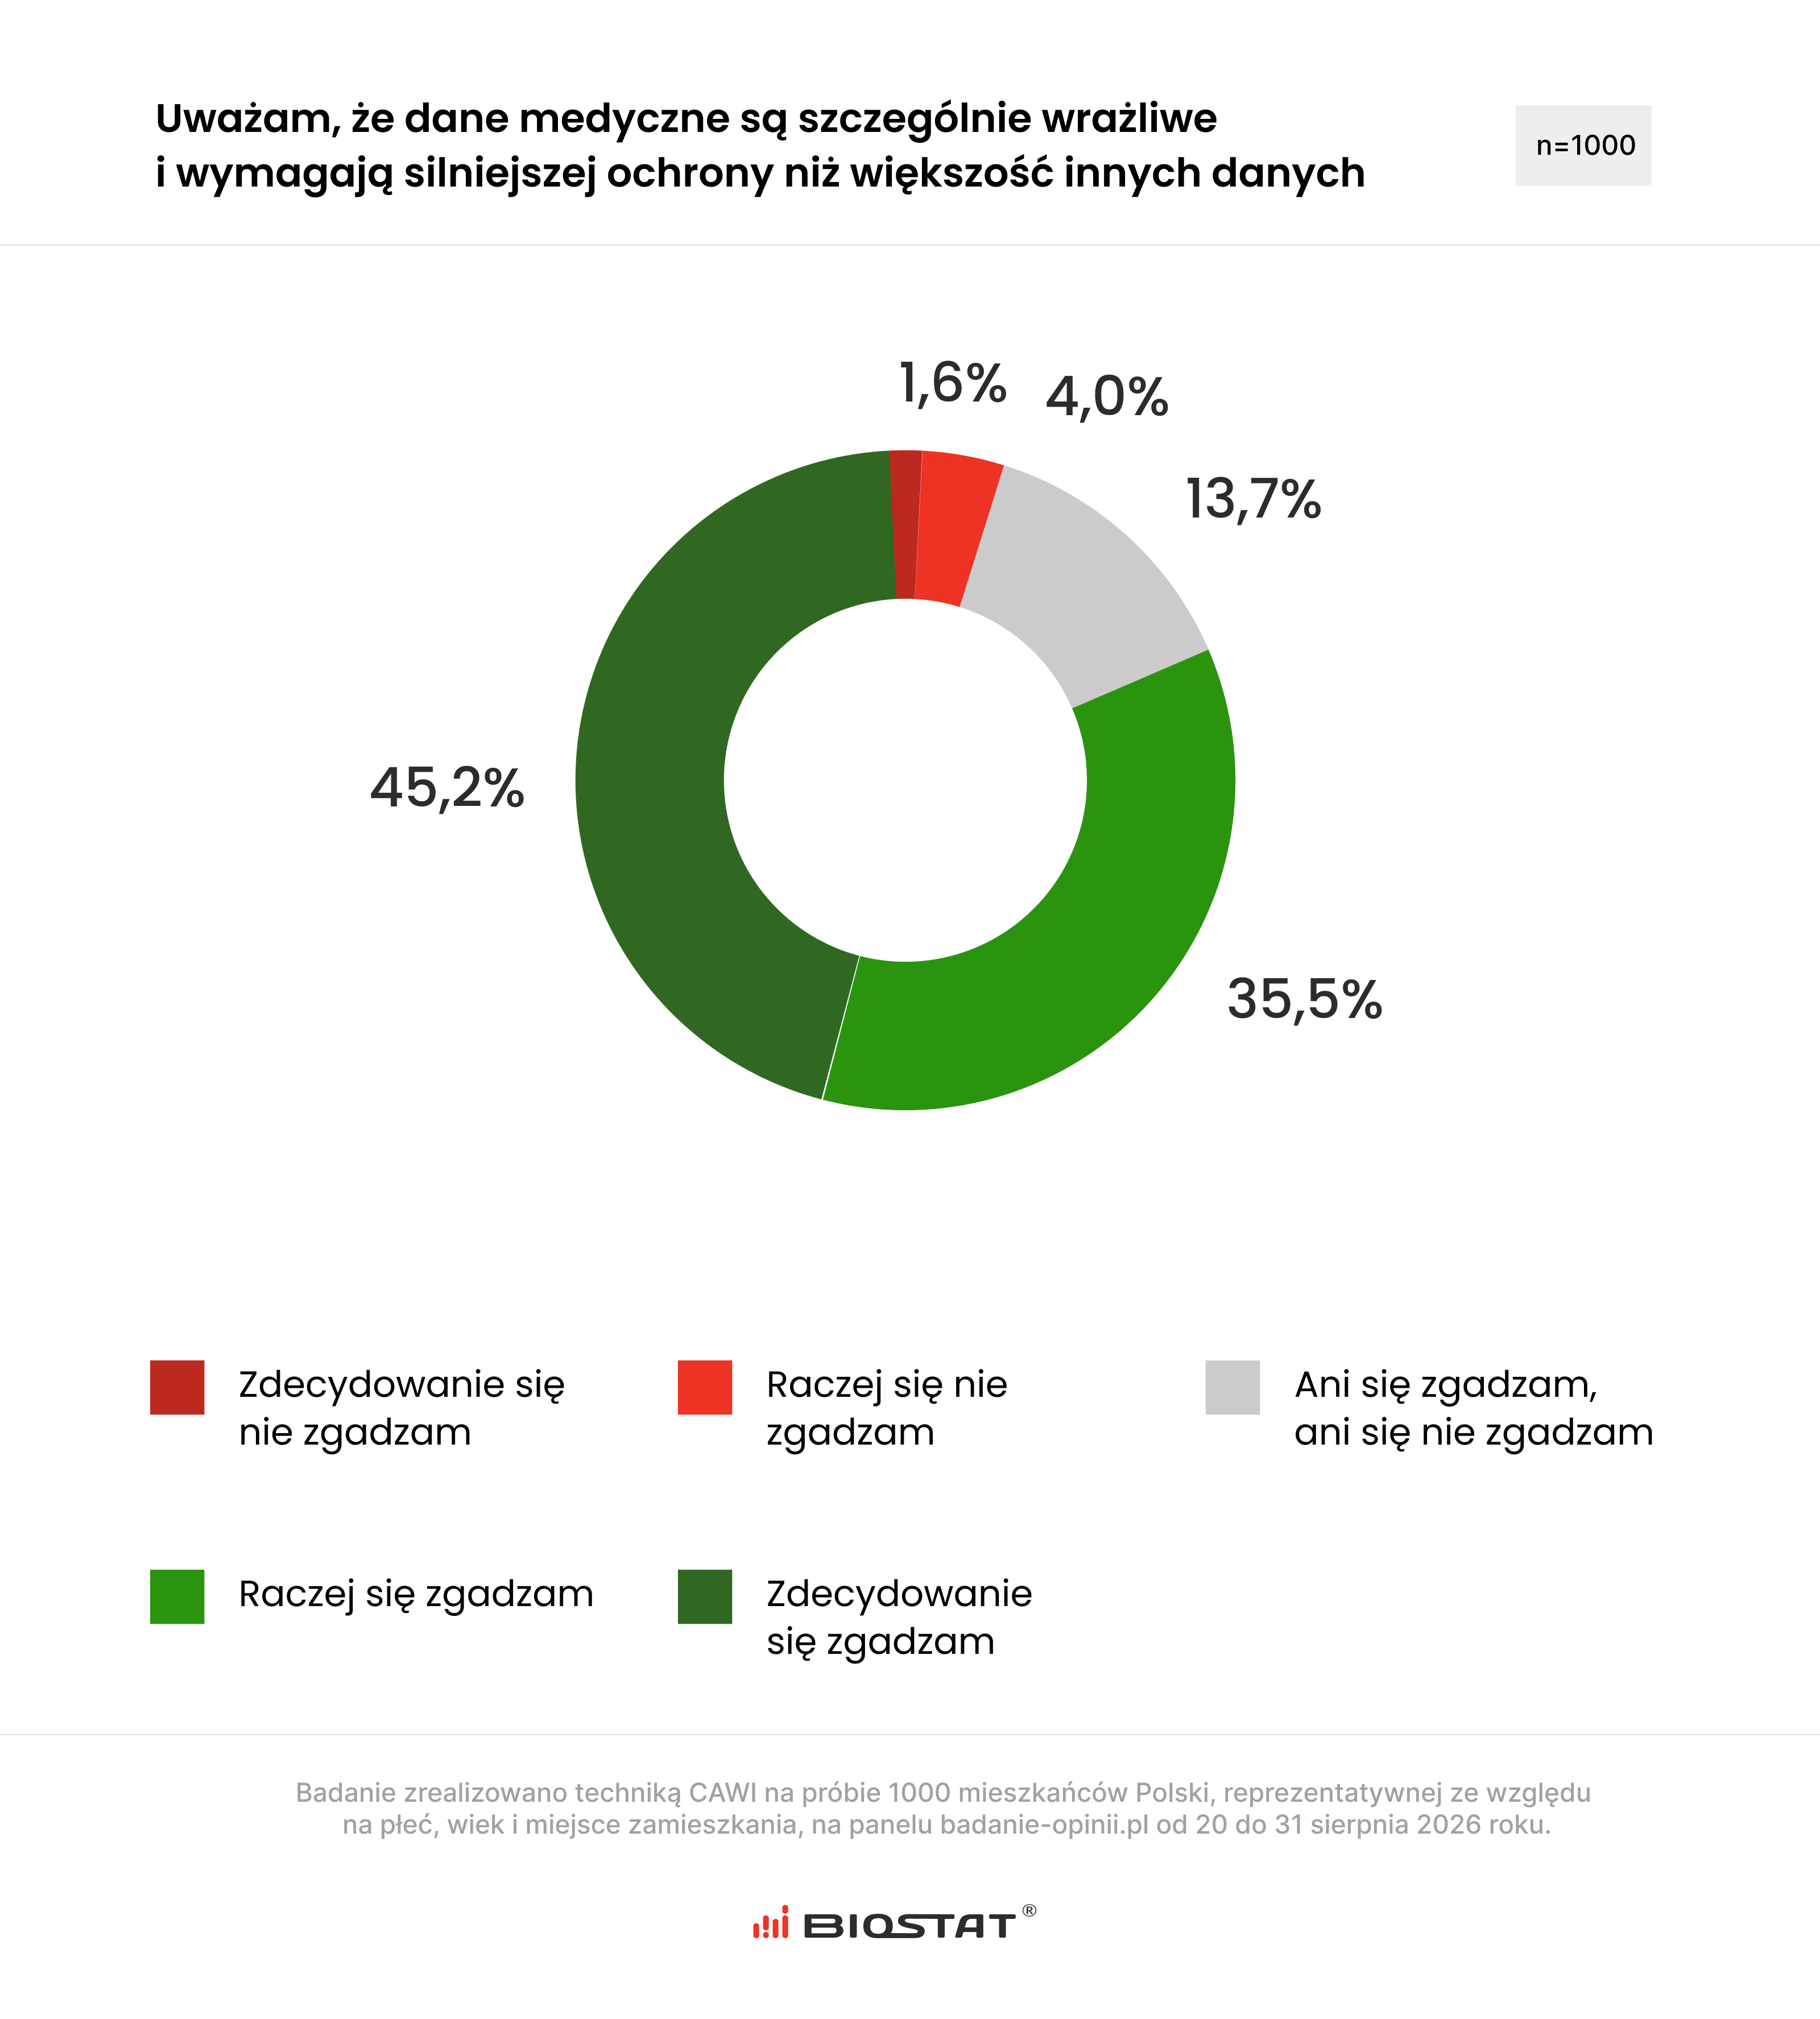
Dla zdecydowanej większości badanych dane dotyczące zdrowia są kategorią informacji, która powinna być chroniona mocniej niż większość innych danych. Z takim stwierdzeniem zgadza się 80,7 proc. respondentów, w tym 45,2 proc. zdecydowanie.
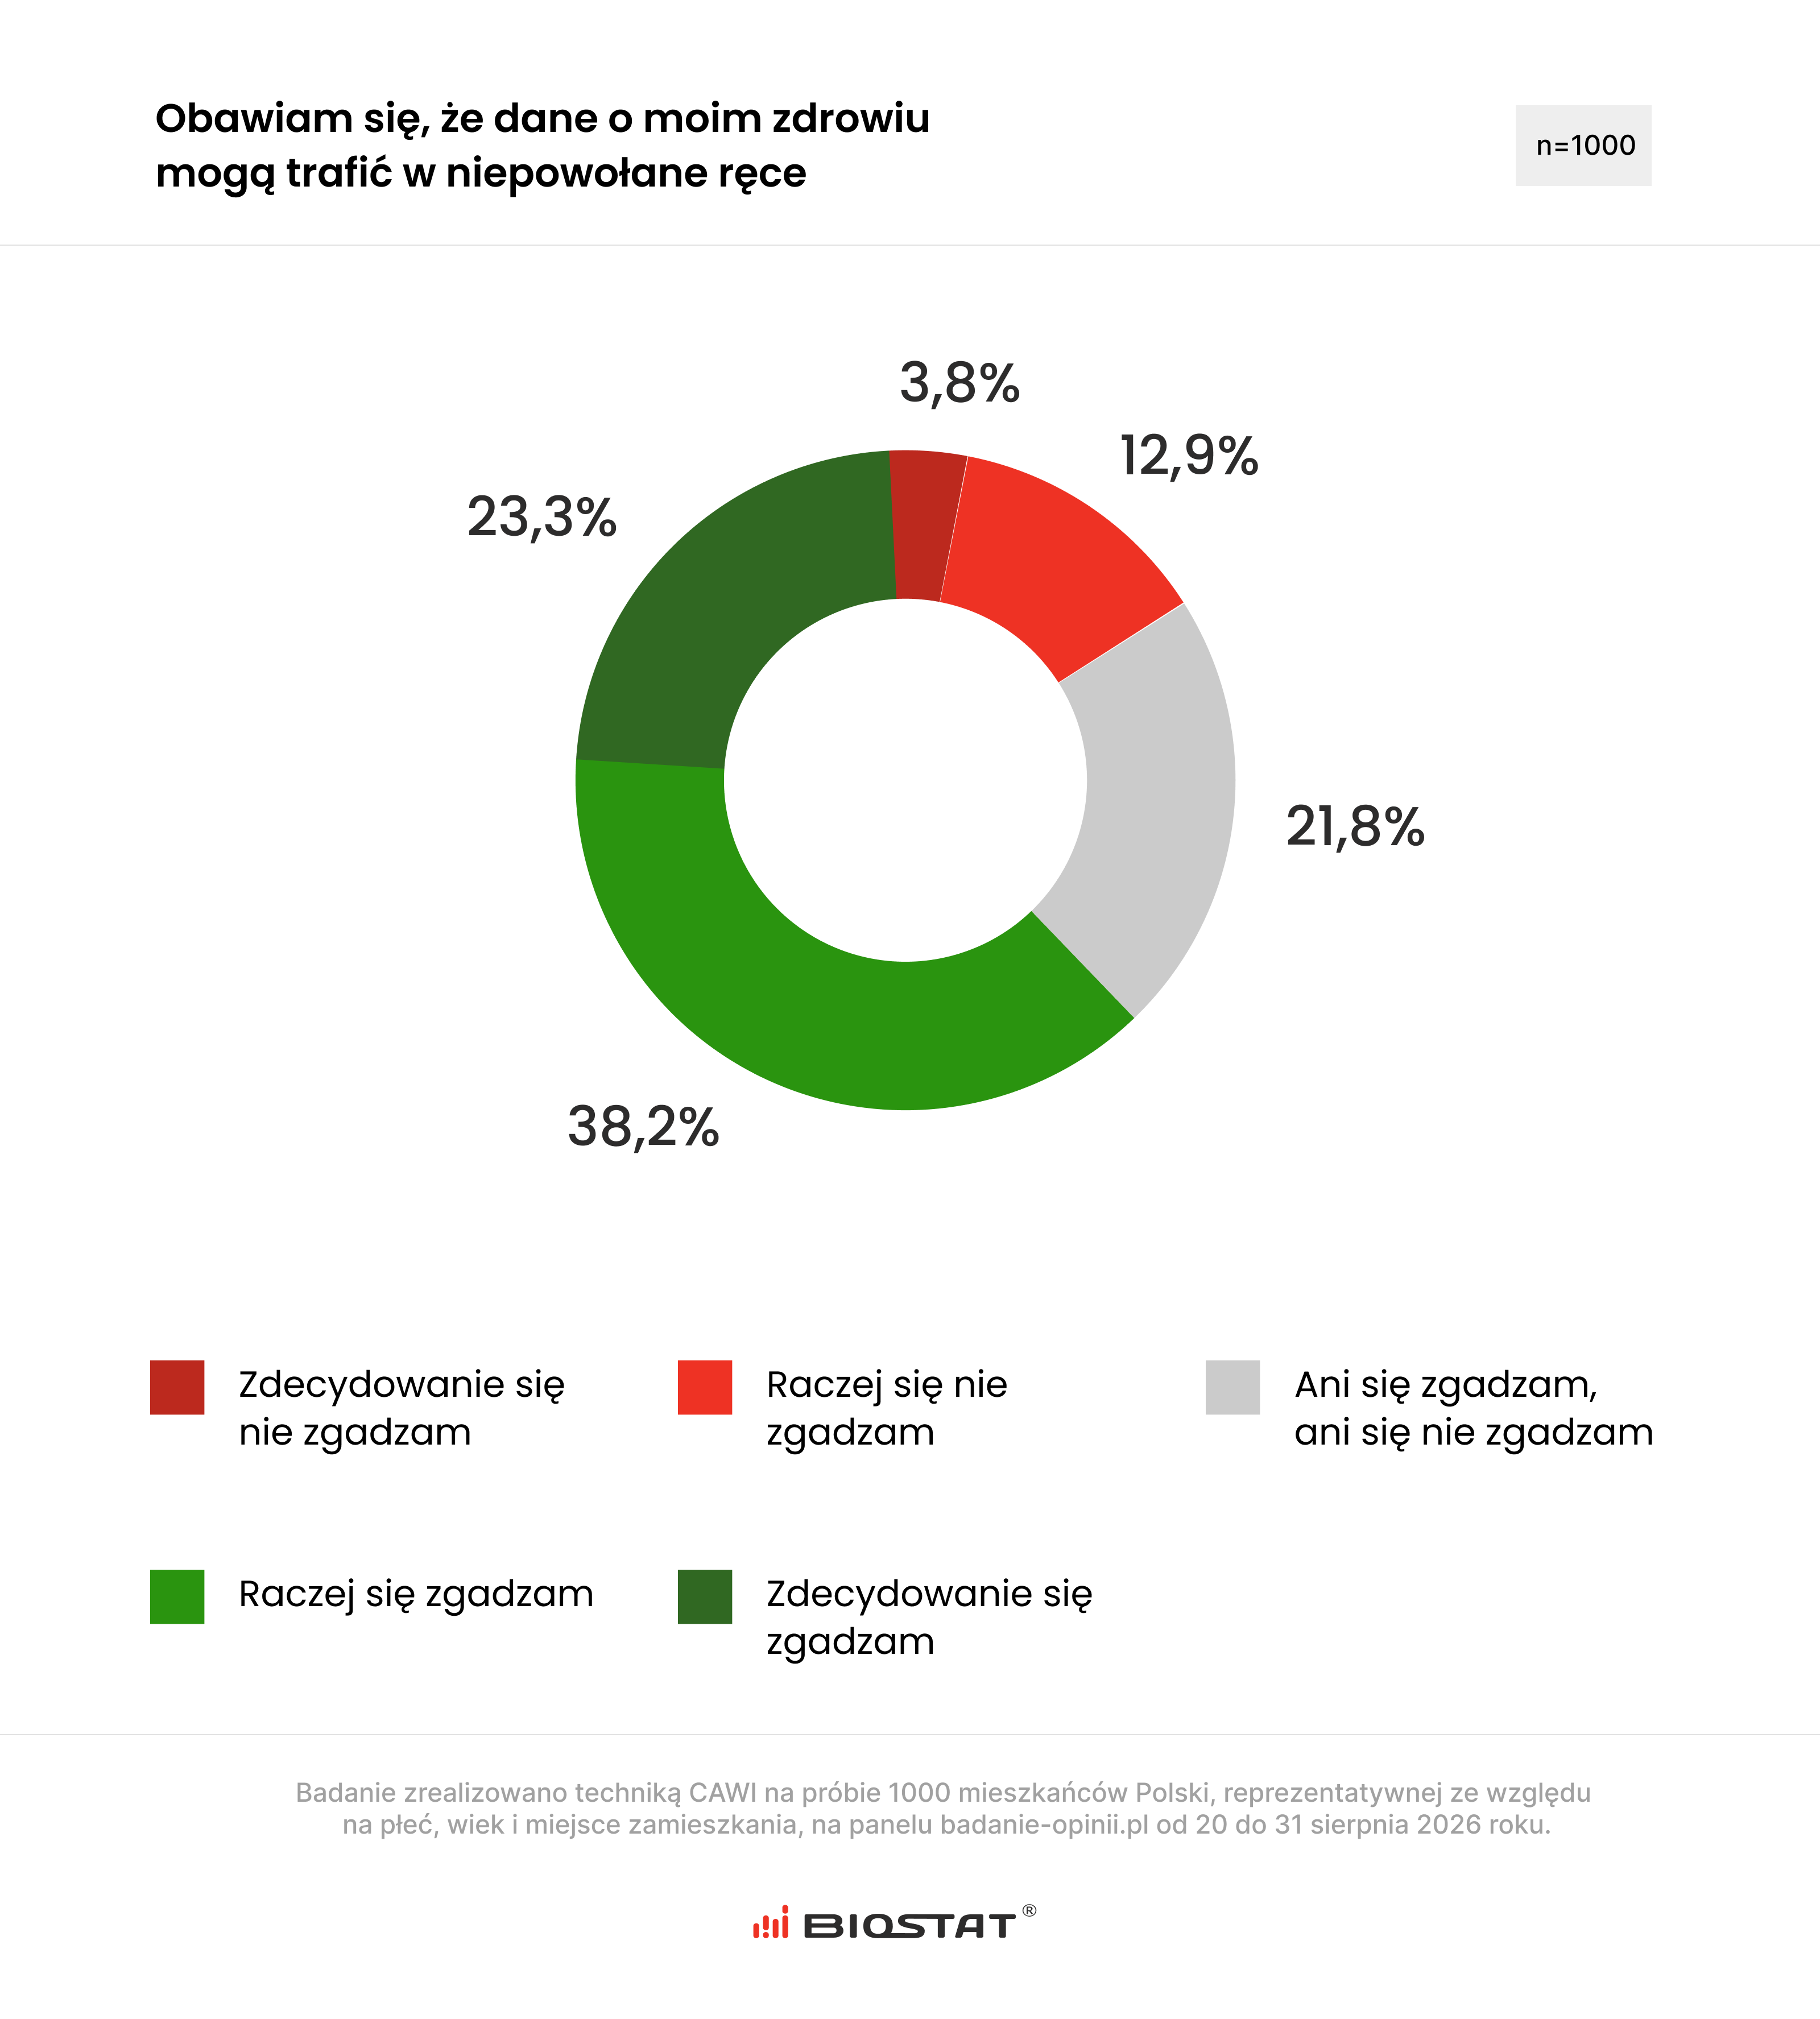
Jednocześnie 61,5 proc. ankietowanych obawia się, że informacje dotyczące ich zdrowia mogą trafić w niepowołane ręce.
Najczęściej wskazywanym źródłem zagrożenia są cyberataki – obawia się ich 65,4 proc. badanych. Niewiele mniej osób wskazuje możliwość wykorzystania danych do celów innych niż leczenie (64,4 proc.) oraz błędy pracowników (60,7 proc.).
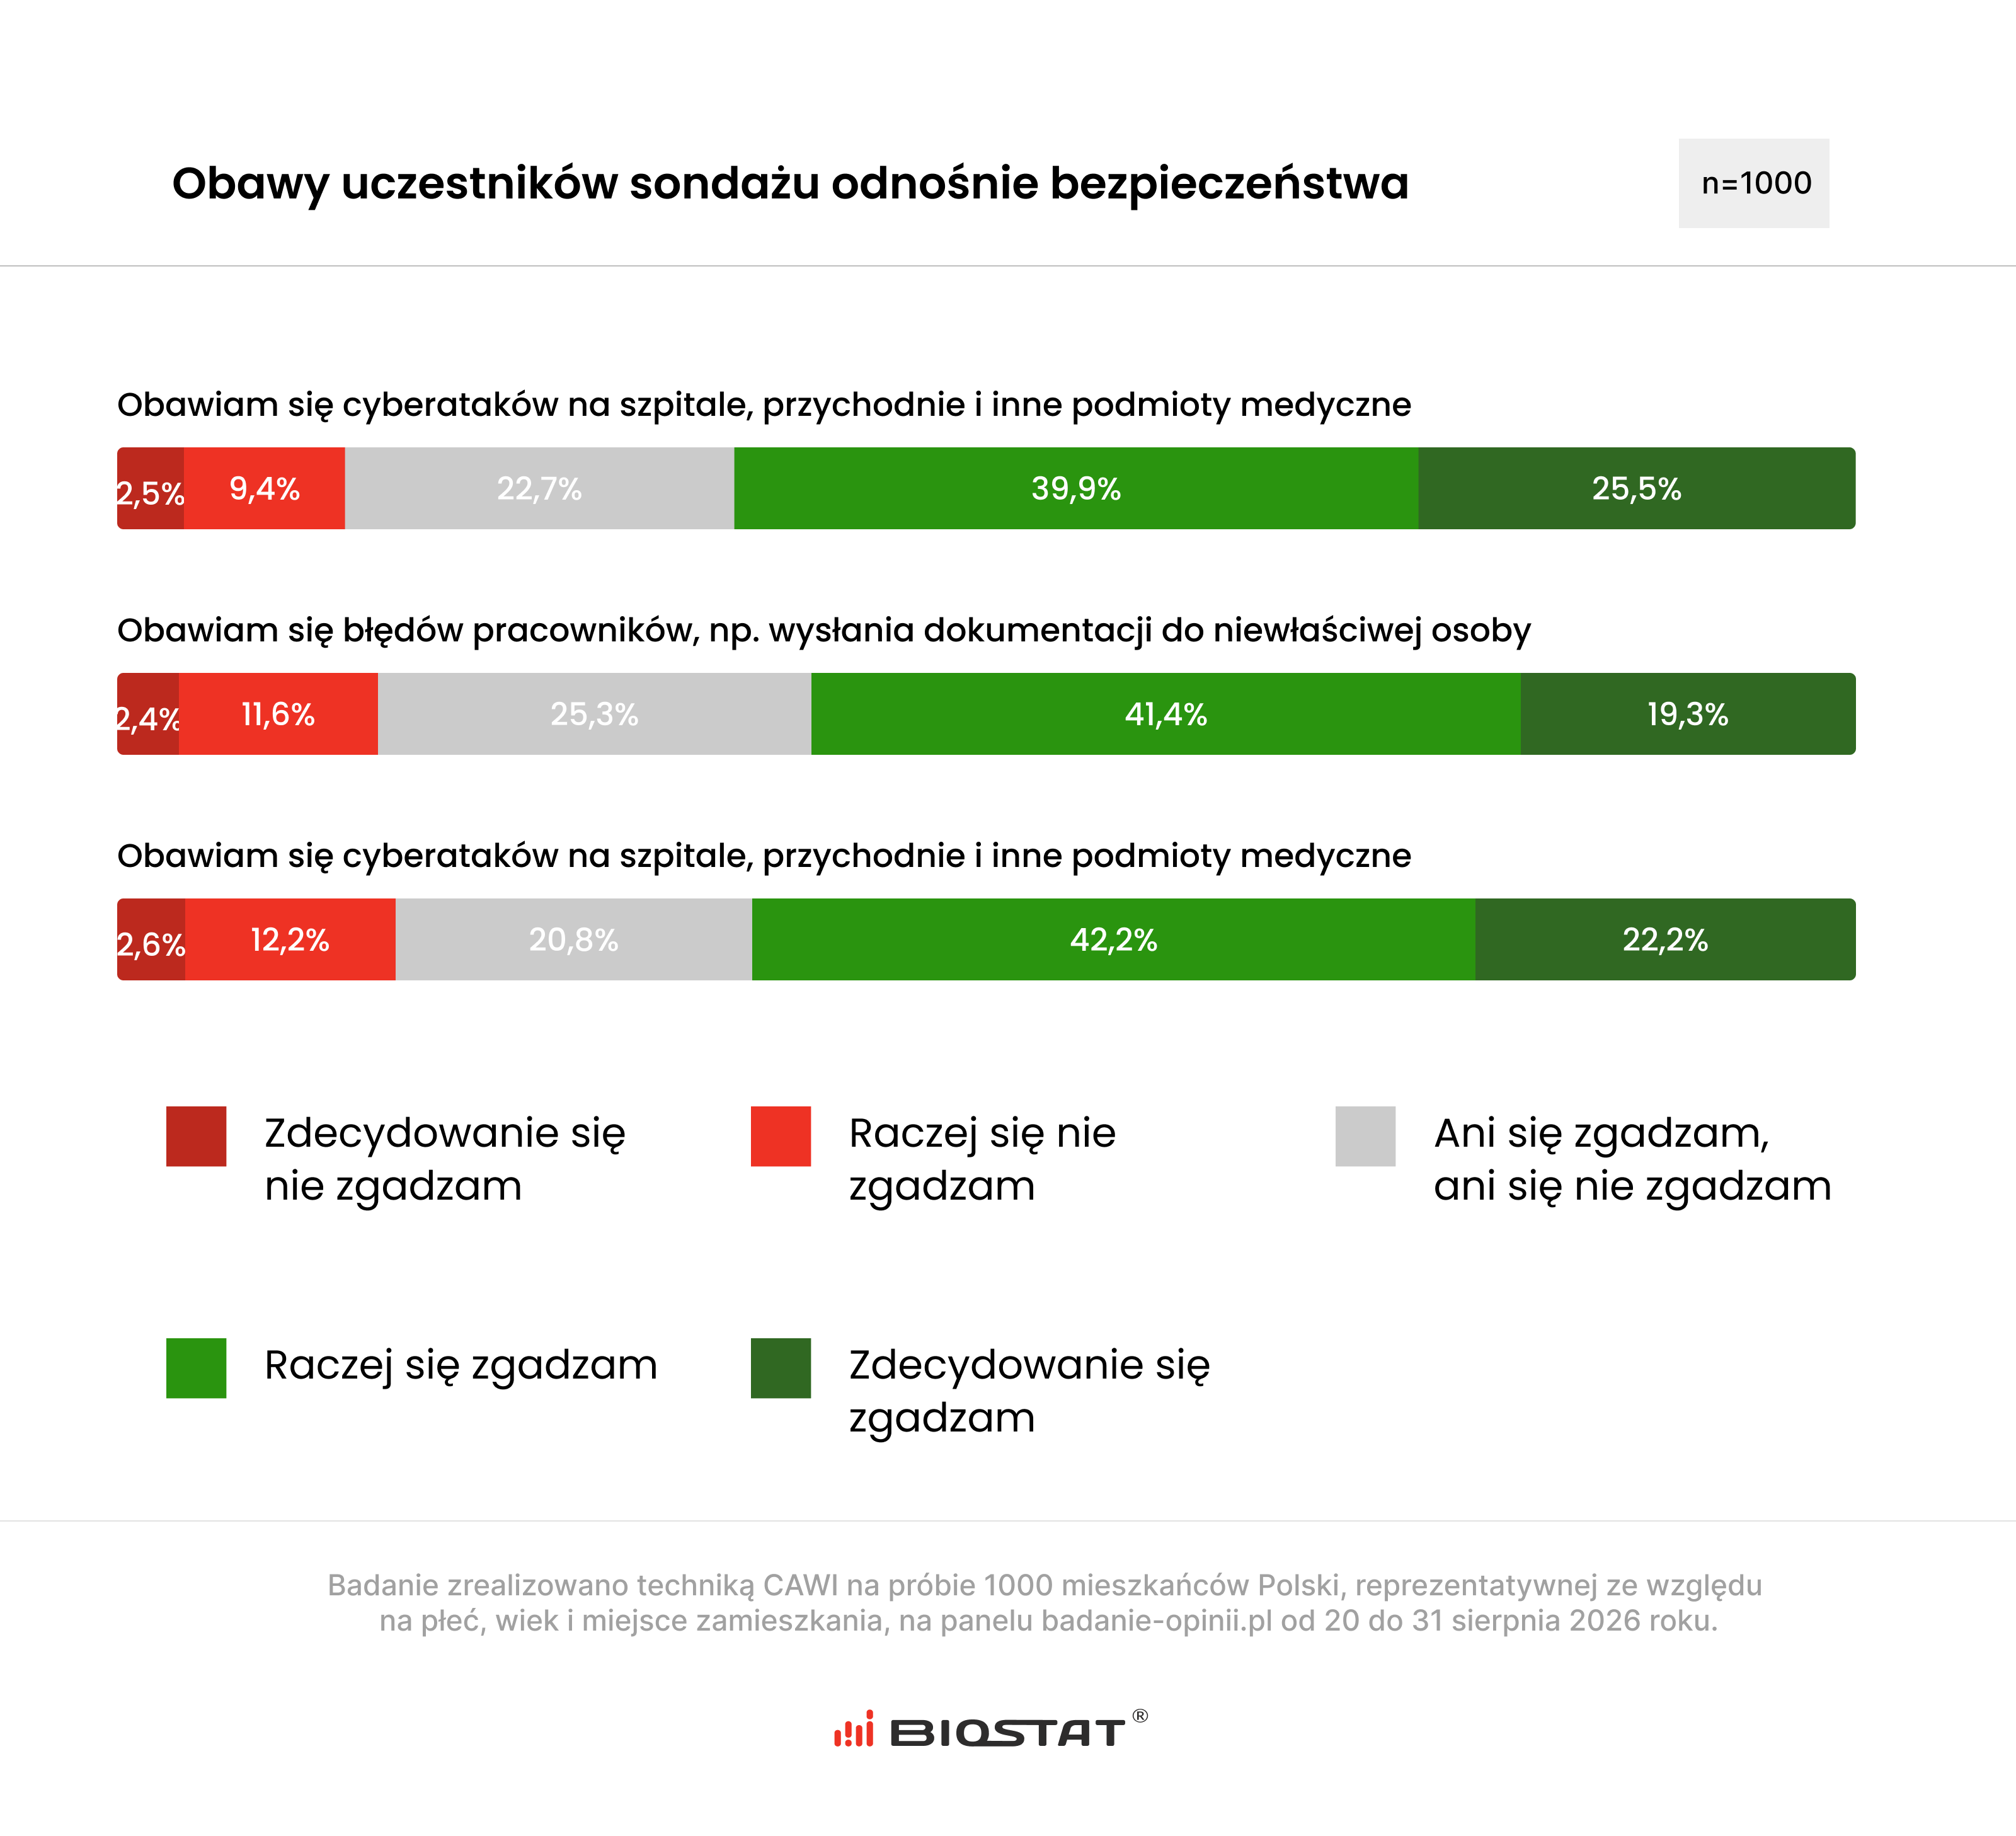
To pokazuje, że dla pacjentów bezpieczeństwo danych nie jest wyłącznie kwestią zabezpieczeń informatycznych. Znaczenie ma również to, jak informacje są przechowywane, kto może mieć do nich dostęp i w jakim celu są wykorzystywane.
Obawy dotyczące danych nie oznaczają, że Polacy chcą wycofać się z cyfrowych usług medycznych. 44,9 proc. uczestników badania deklaruje gotowość zaakceptowania ryzyka związanego z cyfrową ochroną zdrowia. Przeciwnego zdania jest 17,6 proc., natomiast 38 proc. pozostaje niezdecydowanych.
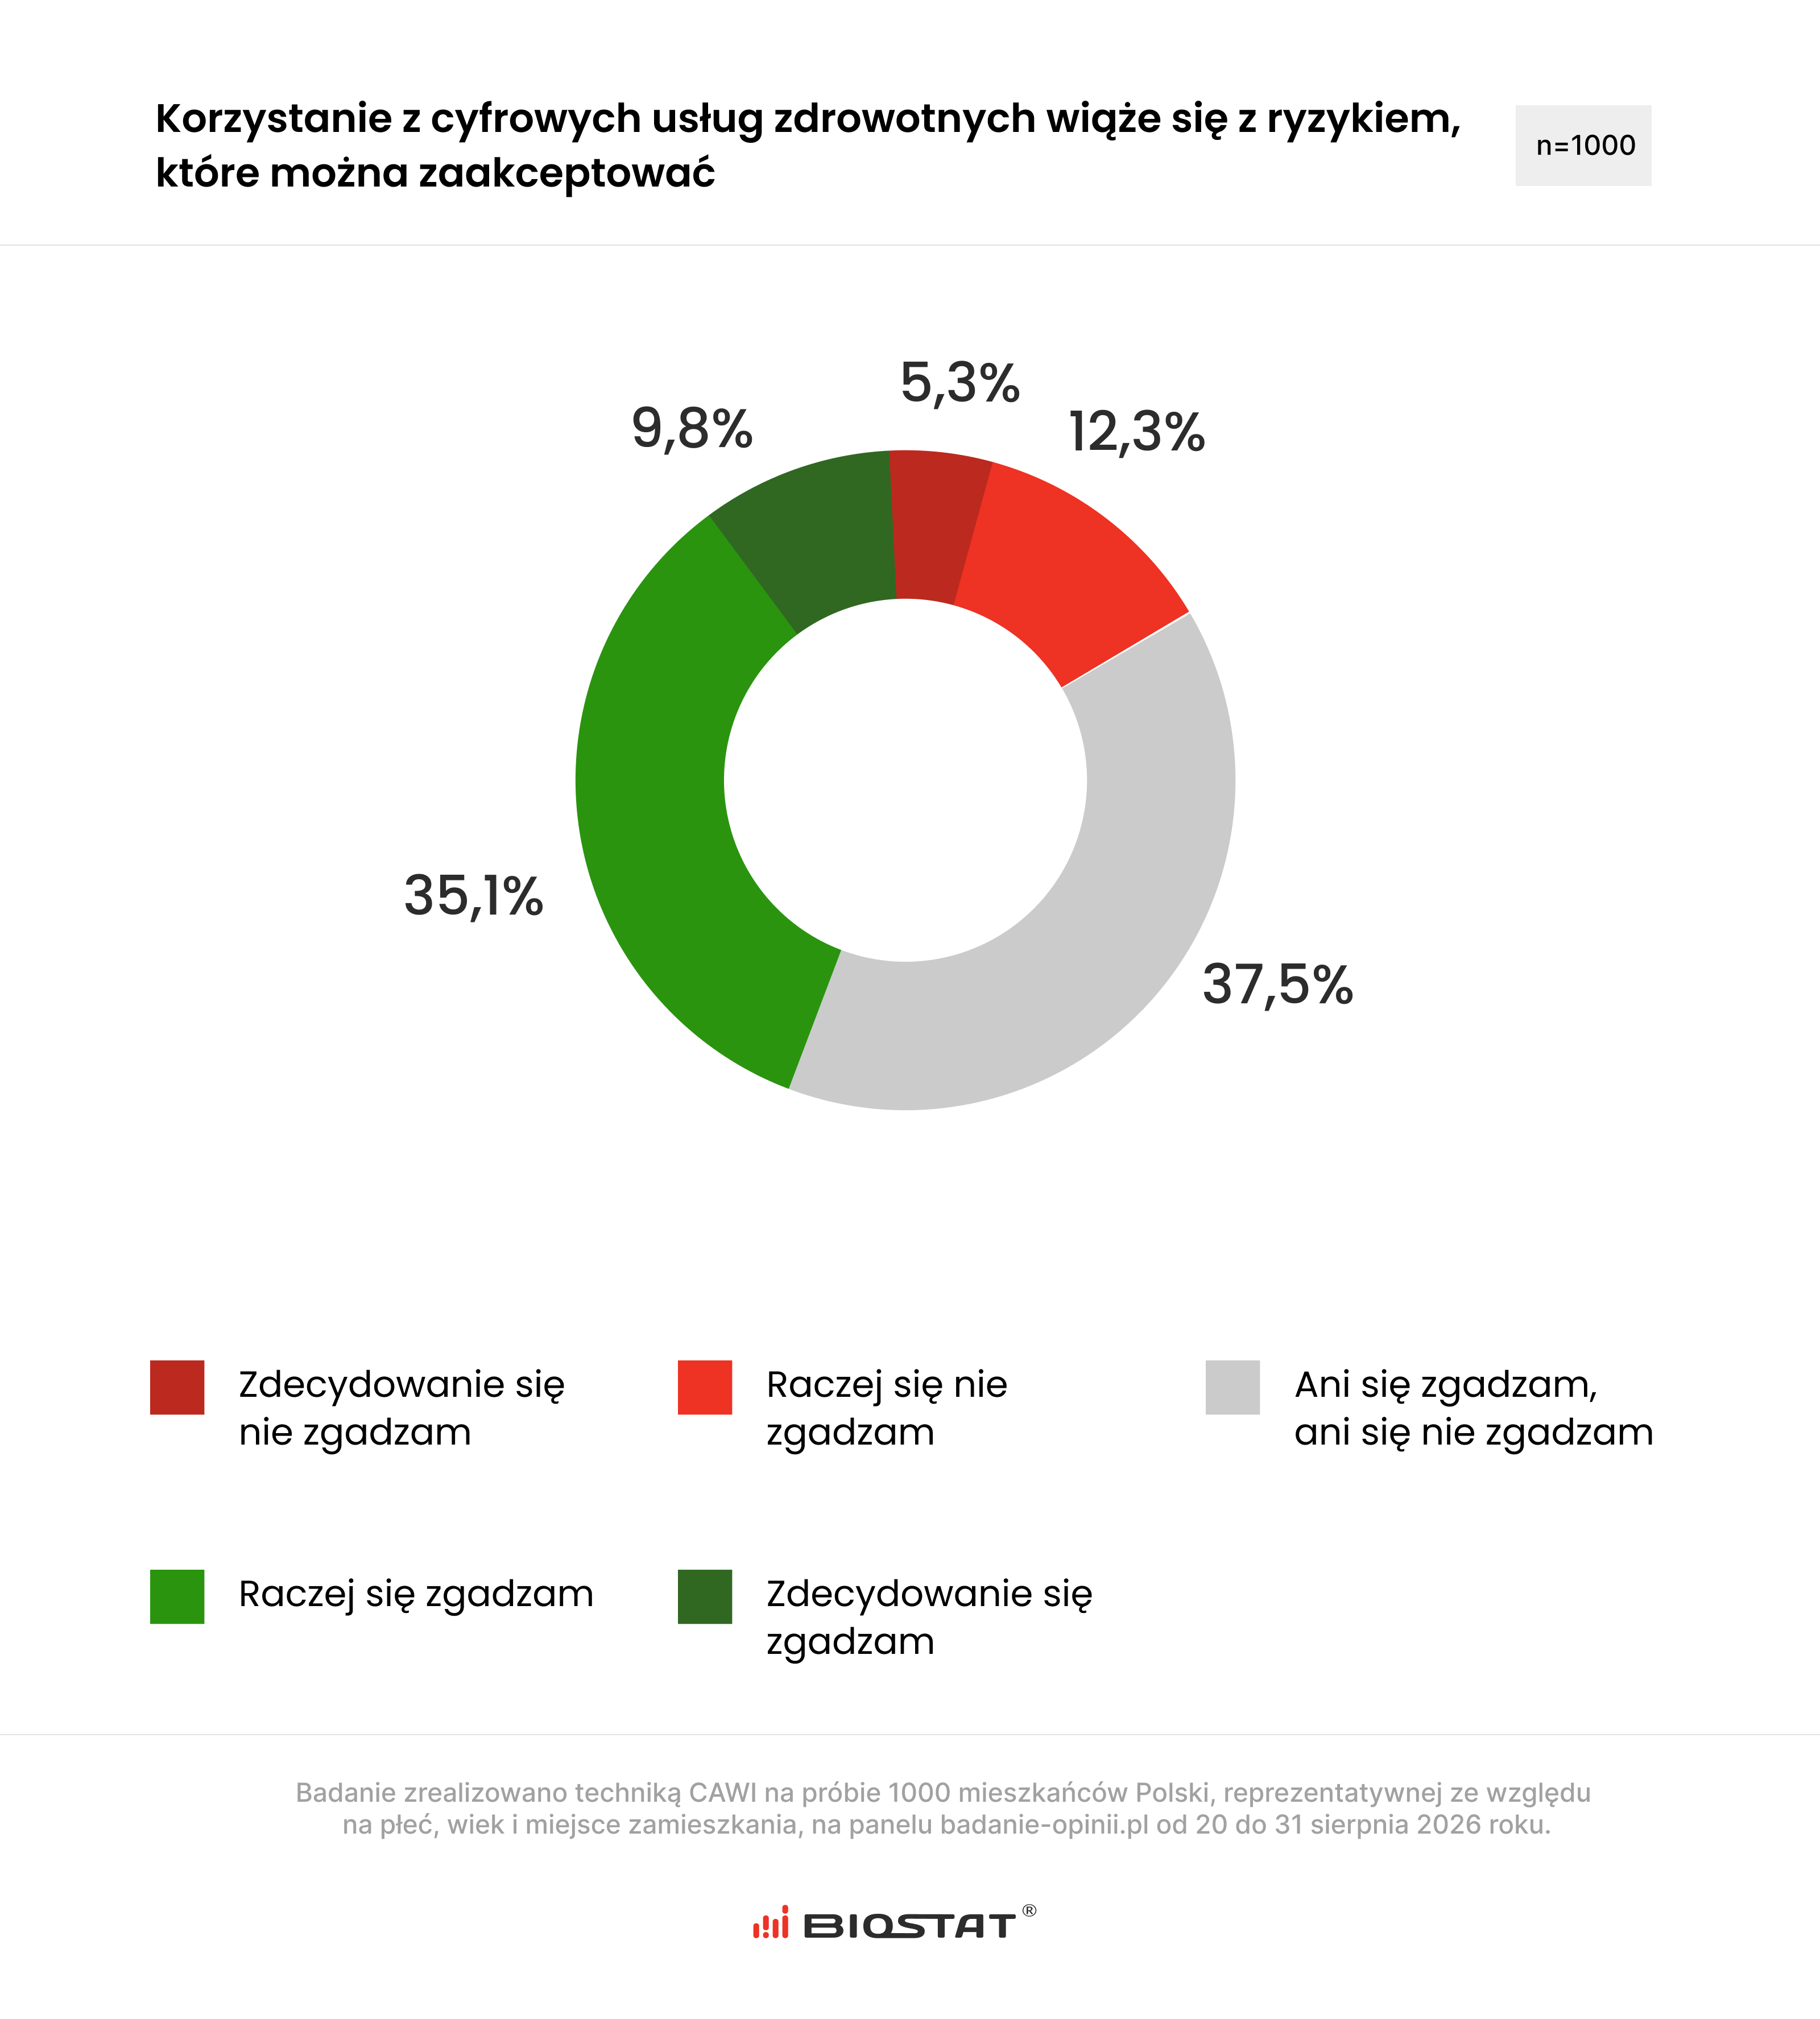
Wyniki sugerują więc raczej potrzebę bezpiecznej i przejrzystej cyfryzacji niż sprzeciw wobec niej.
Pacjenci korzystają z cyfrowych rozwiązań, ale oczekują, że będą mogli lepiej kontrolować swoje dane. Chcą również wiedzieć, co dzieje się z informacjami znajdującymi się w ich dokumentacji medycznej.
Największym zaufaniem spośród wymienionych podmiotów cieszą się lekarze rodzinni i przychodnie POZ. Bezpieczeństwu danych w tym obszarze ufa 57 proc. badanych.
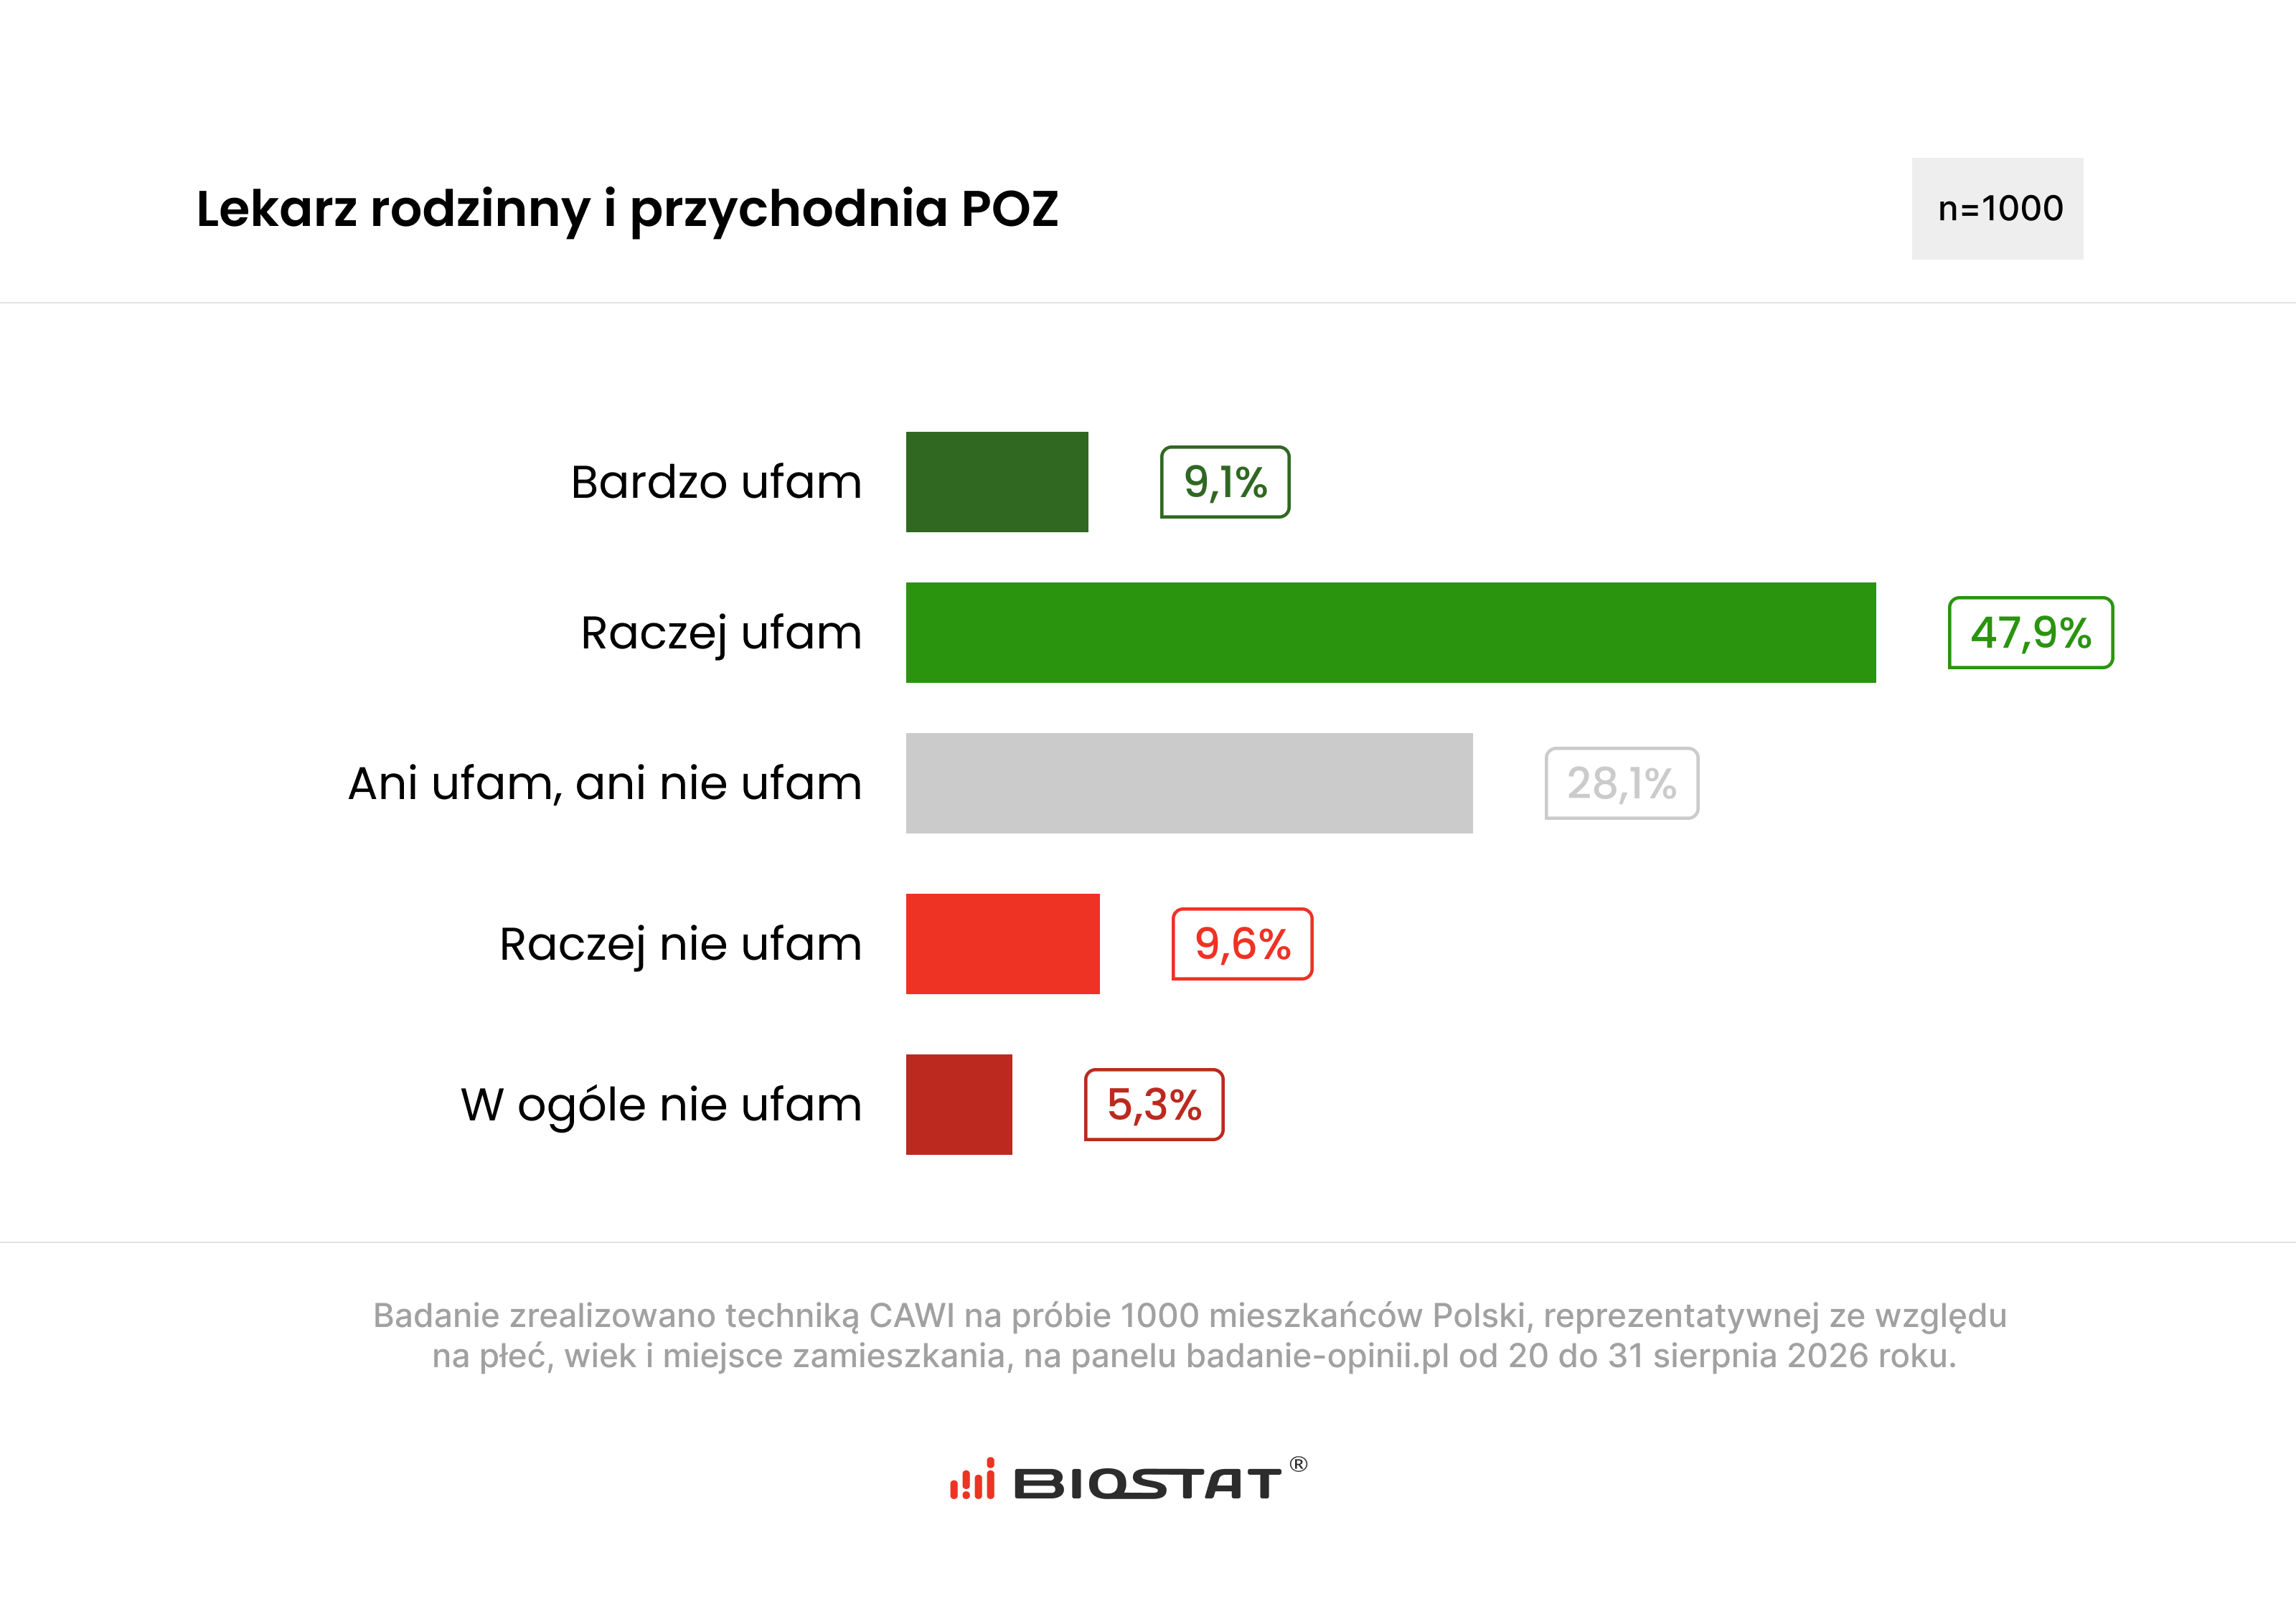
Nieco ponad połowa respondentów deklaruje zaufanie do zabezpieczeń danych w prywatnych przychodniach i szpitalach (54,7 proc.), a taki sam odsetek wskazuje laboratoria diagnostyczne. W przypadku aptek jest to 51,7 proc. Znacznie słabiej wypadają natomiast platformy telemedyczne i aplikacje zdrowotne. Ich zabezpieczeniom ufa 31,8 proc. badanych, podczas gdy 32,2 proc. deklaruje brak zaufania.
Podobnie wygląda sytuacja w przypadku firm informatycznych obsługujących systemy medyczne. Zabezpieczeniom stosowanym przez te podmioty ufa 37 proc. respondentów, a 24,7 proc. im nie ufa.
W badaniu zapytano również bezpośrednio o zaufanie do bezpieczeństwa danych w publicznych i prywatnych placówkach ochrony zdrowia.
W przypadku publicznej ochrony zdrowia 30,4 proc. badanych deklaruje zaufanie do zabezpieczenia danych, a 31,3 proc. – brak zaufania. W odniesieniu do prywatnych placówek zaufanie deklaruje 35,2 proc. respondentów, natomiast 28,7 proc. nie ma do nich zaufania.
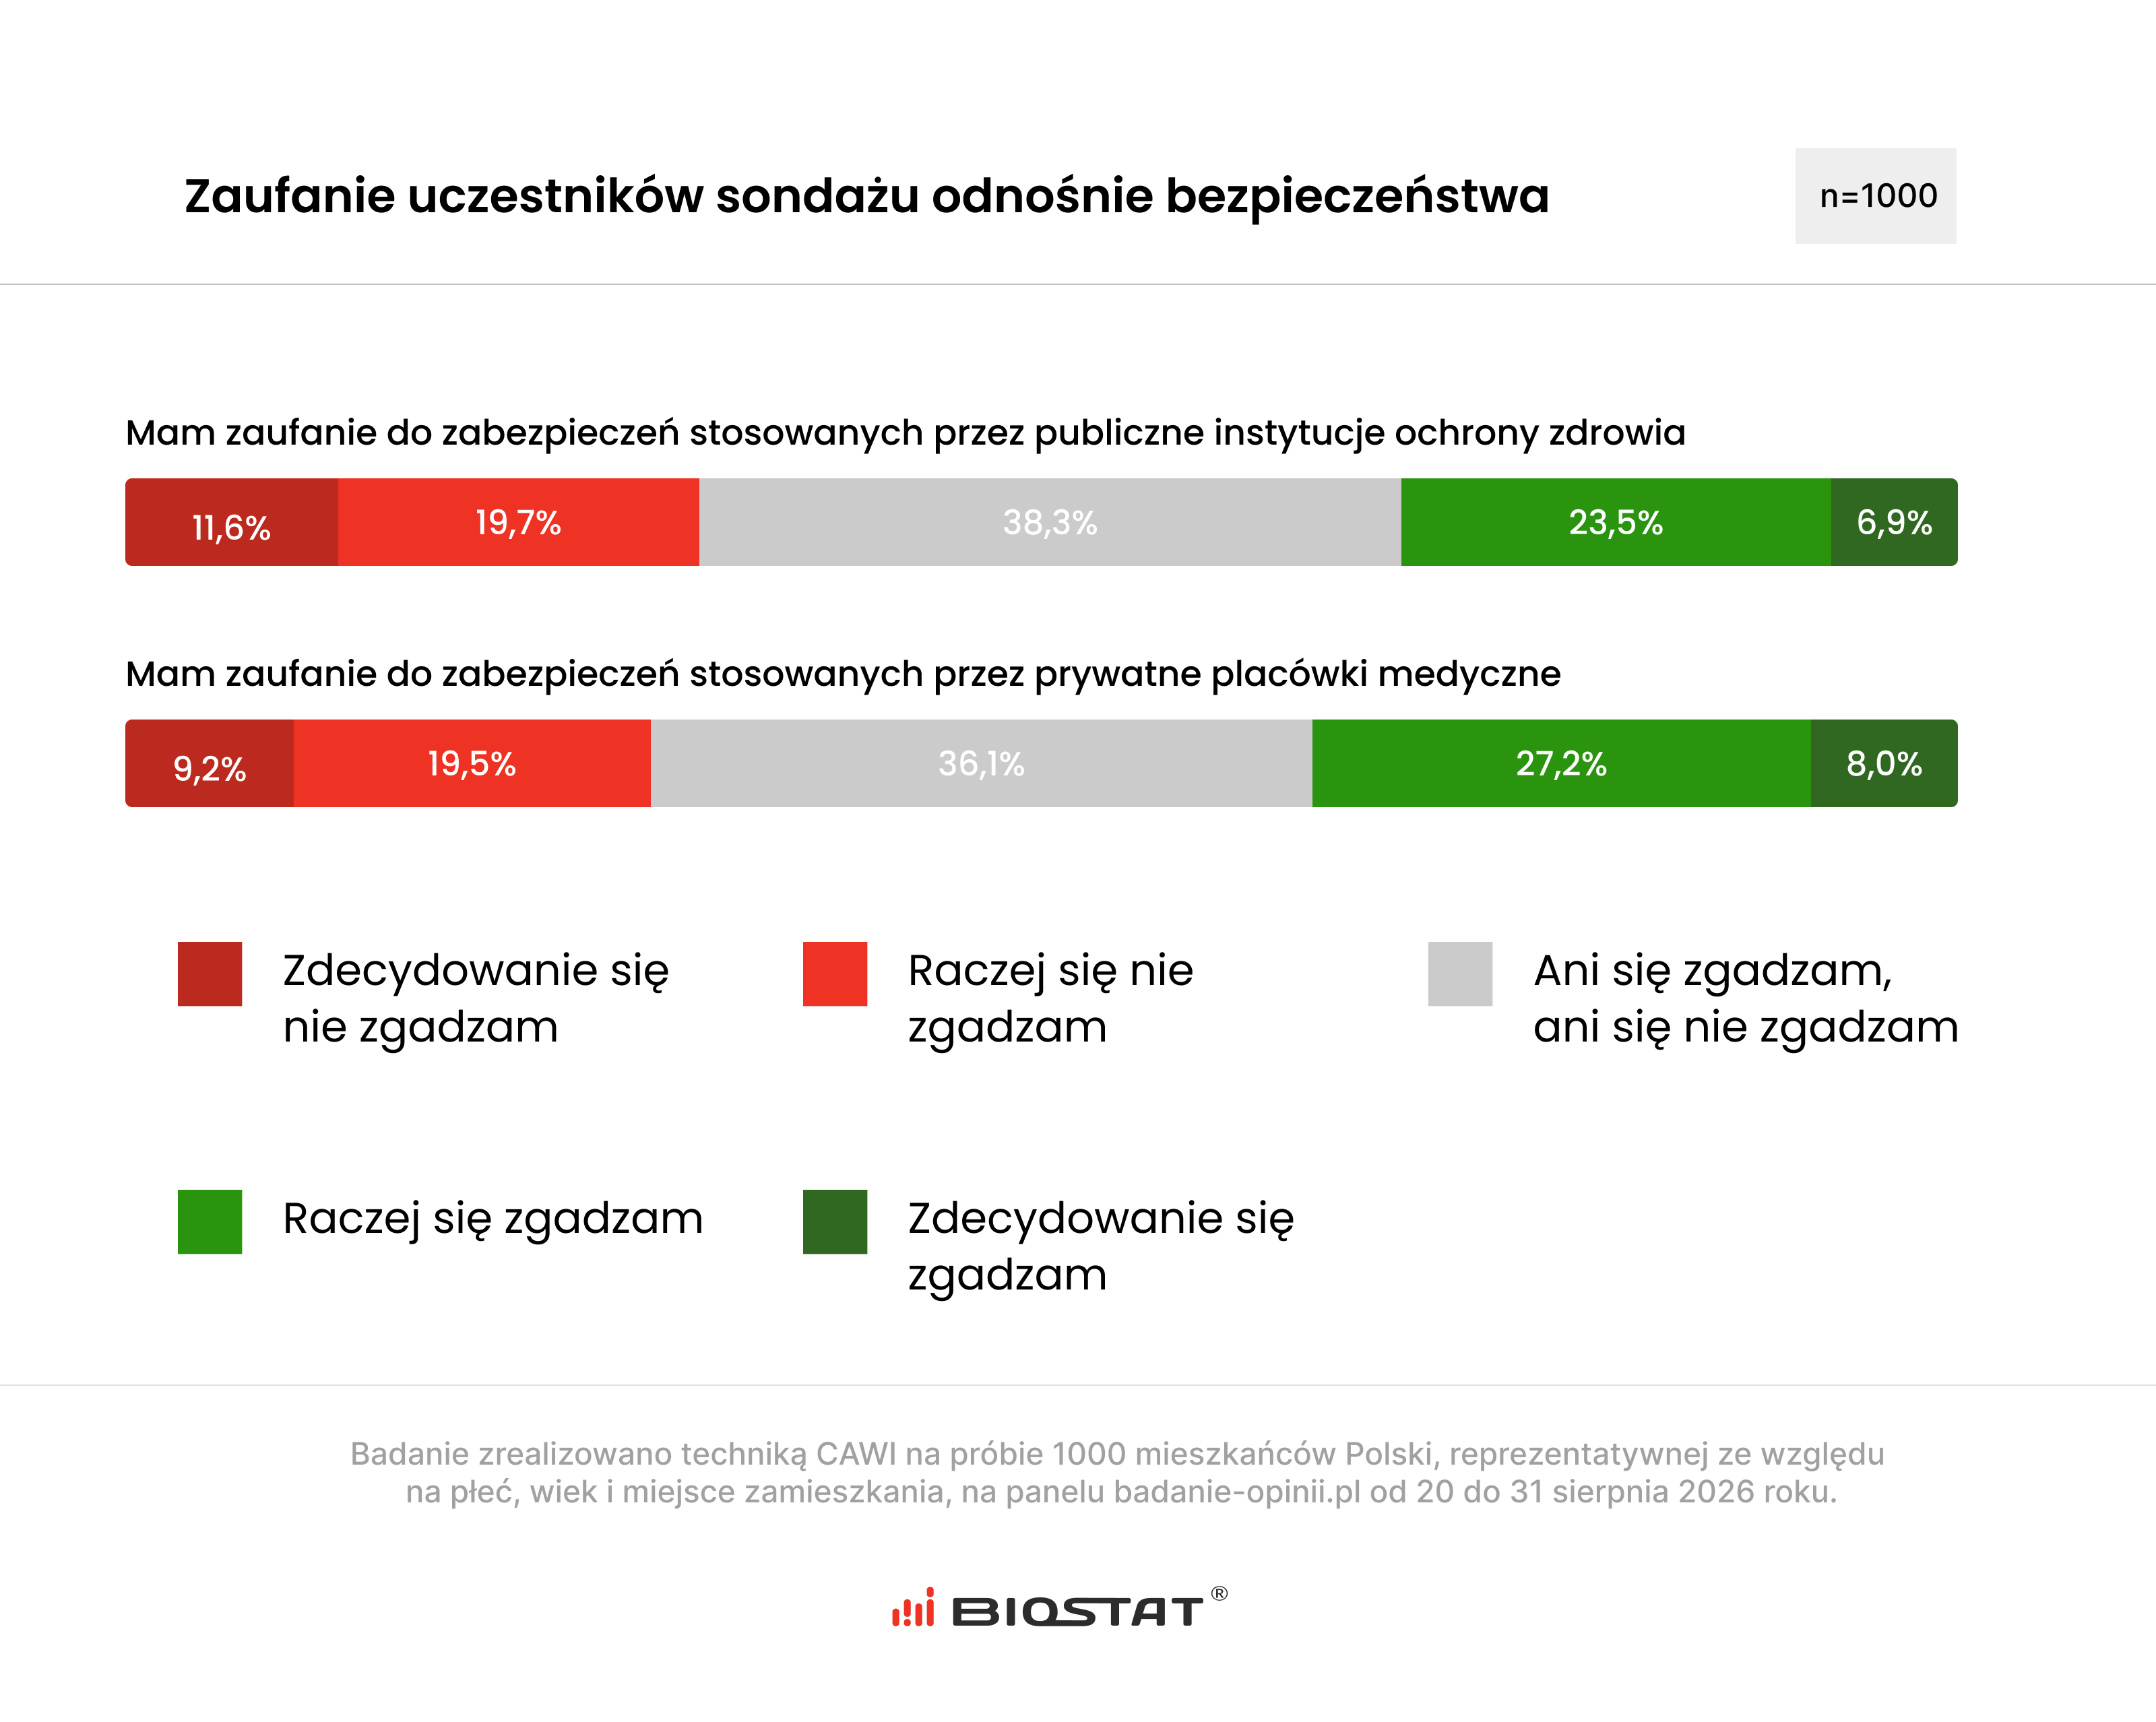
W obu przypadkach trudno więc mówić o wysokim poziomie zaufania.
Jednym z najbardziej wyraźnych wniosków z badania jest potrzeba większej przejrzystości.
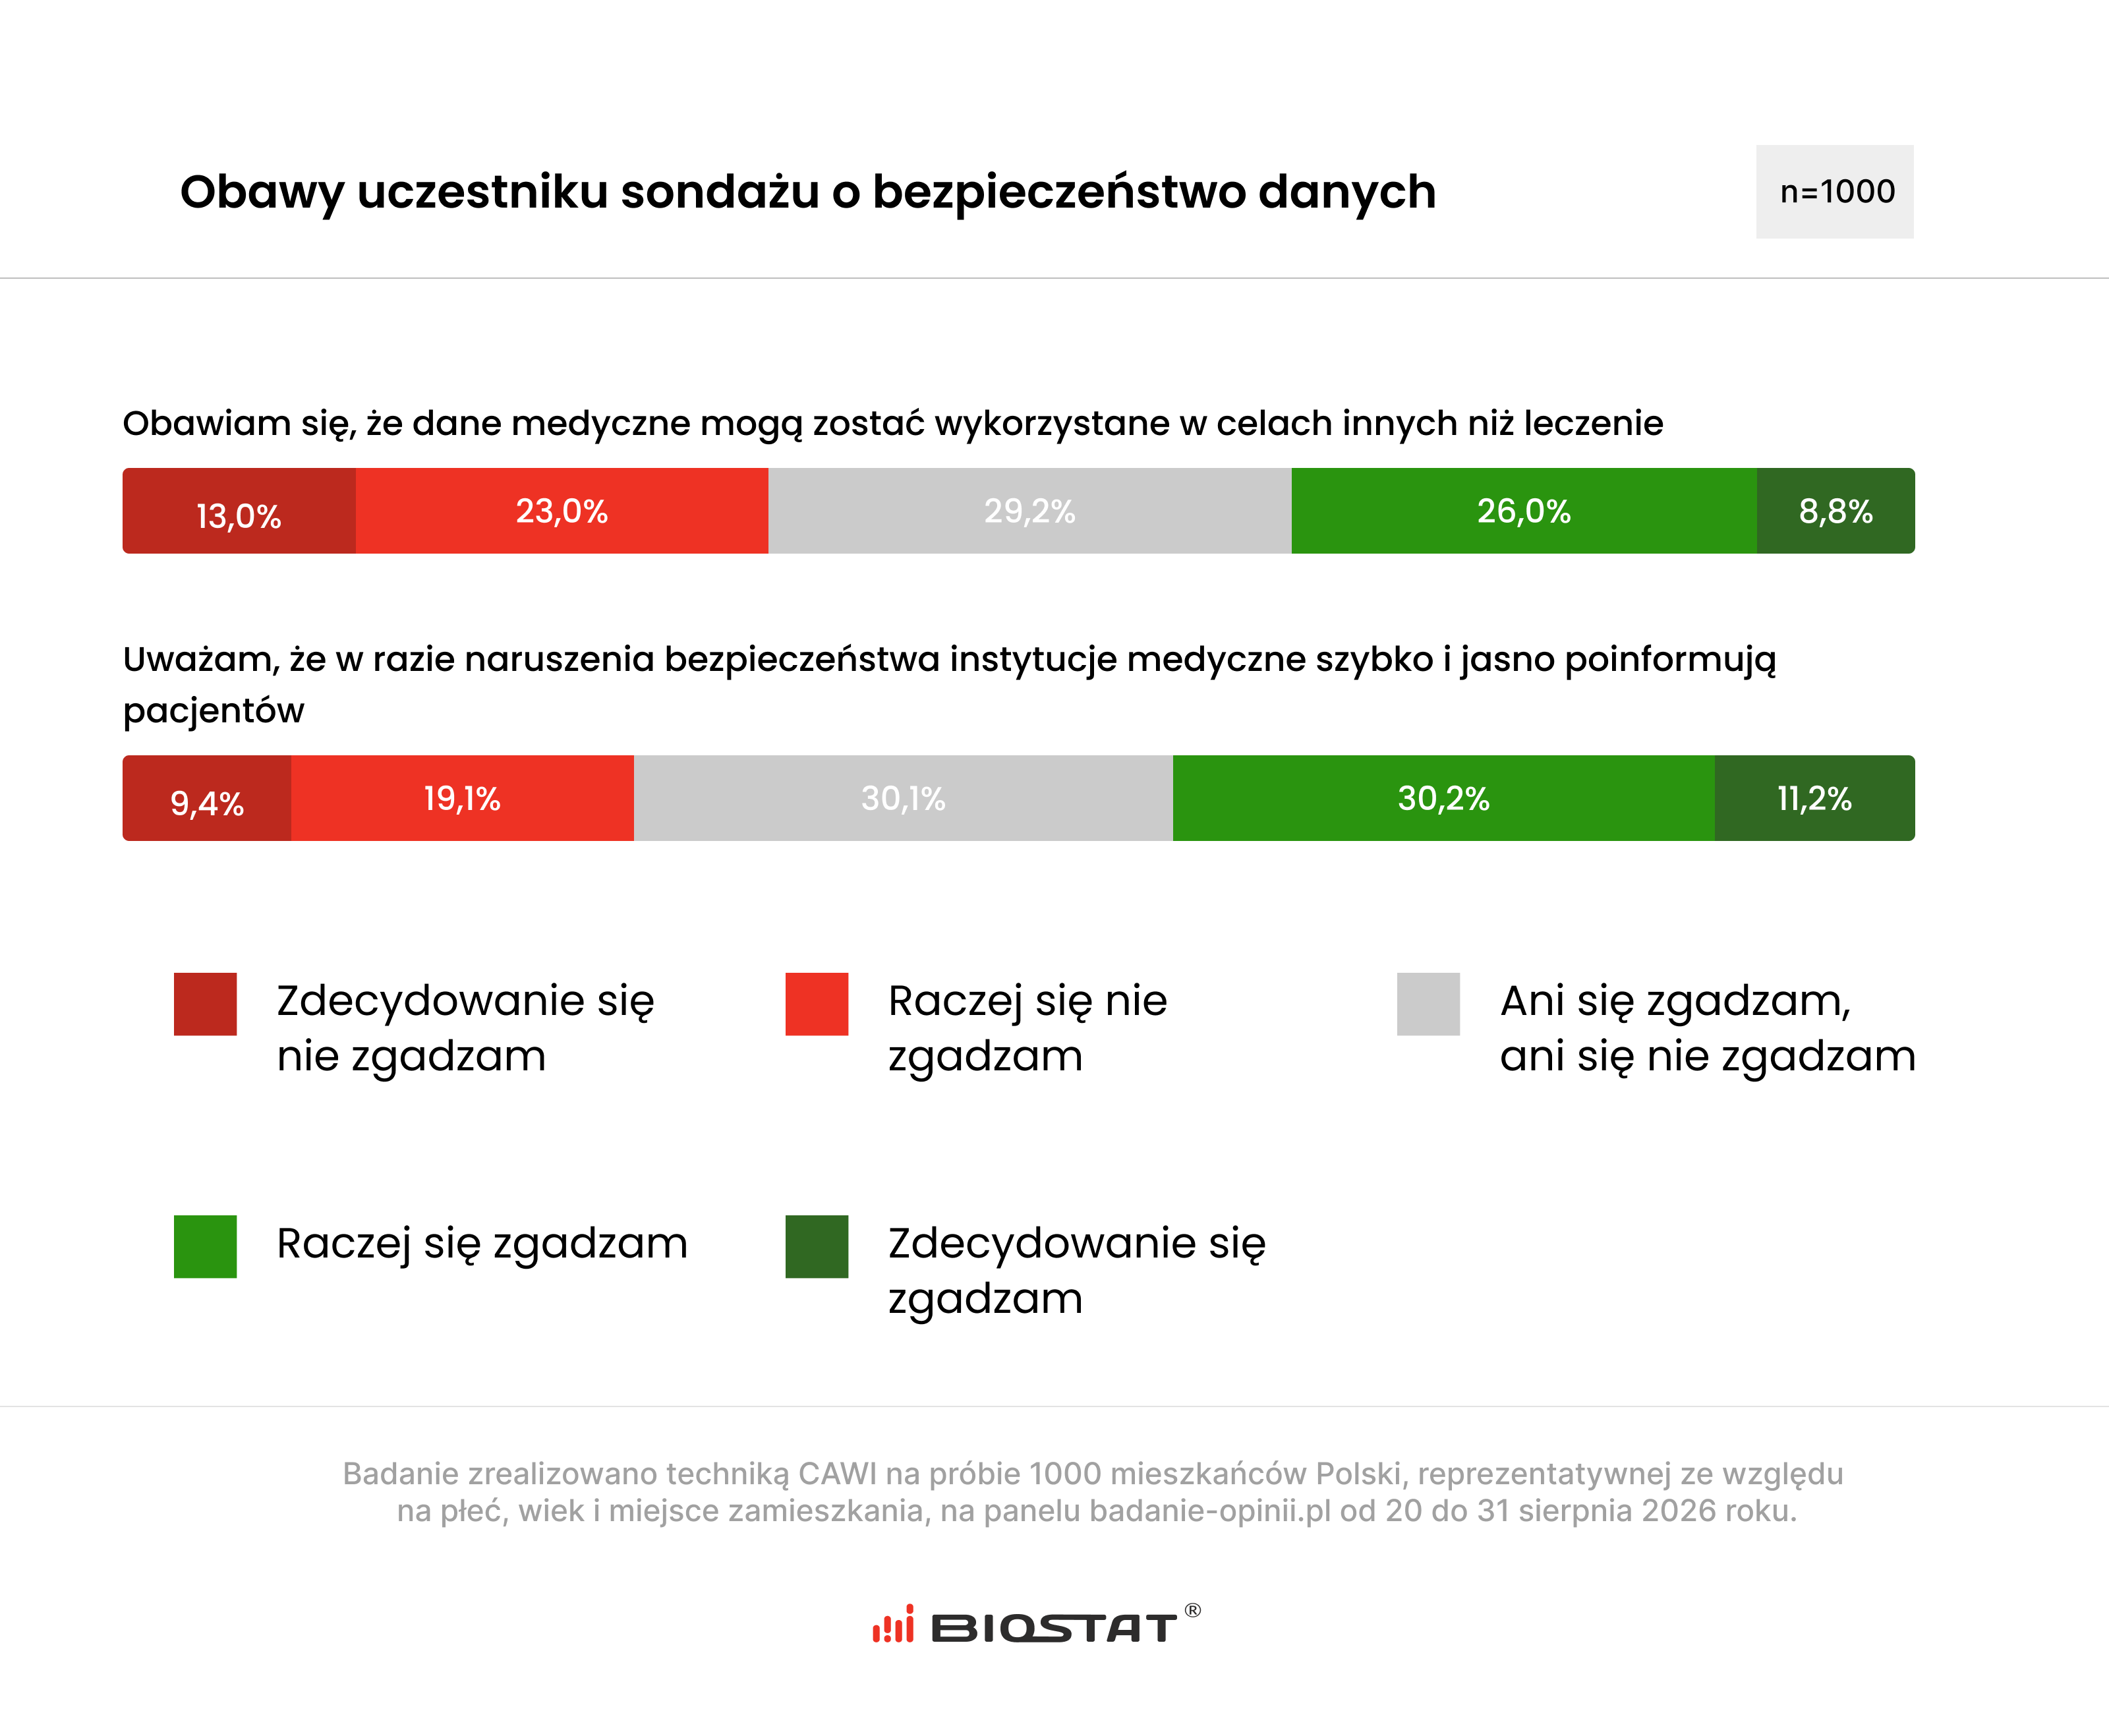
Tylko 34,8 proc. respondentów uważa, że pacjenci są wystarczająco informowani o tym, kto ma dostęp do ich danych. Przeciwnego zdania jest 36 proc. ankietowanych.
Jeszcze wyraźniej widać oczekiwania dotyczące kontroli dostępu do dokumentacji. 38,8 proc. badanych wskazuje możliwość sprawdzenia, kto i kiedy przeglądał dokumentację medyczną jako rozwiązanie, które najbardziej zwiększyłoby ich poczucie bezpieczeństwa.
36,7 proc. chciałoby otrzymywać SMS lub e-mail w przypadku podejrzanej aktywności na koncie, a 27,3 proc. oczekuje informacji o każdym dostępie do dokumentacji.
Dopiero w dalszej kolejności pojawiają się rozwiązania takie jak silniejsze logowanie, w tym uwierzytelnianie wieloskładnikowe (23,4 proc.), regularne audyty (21,7 proc.) czy surowsze kary za naruszenia (22,8 proc.).
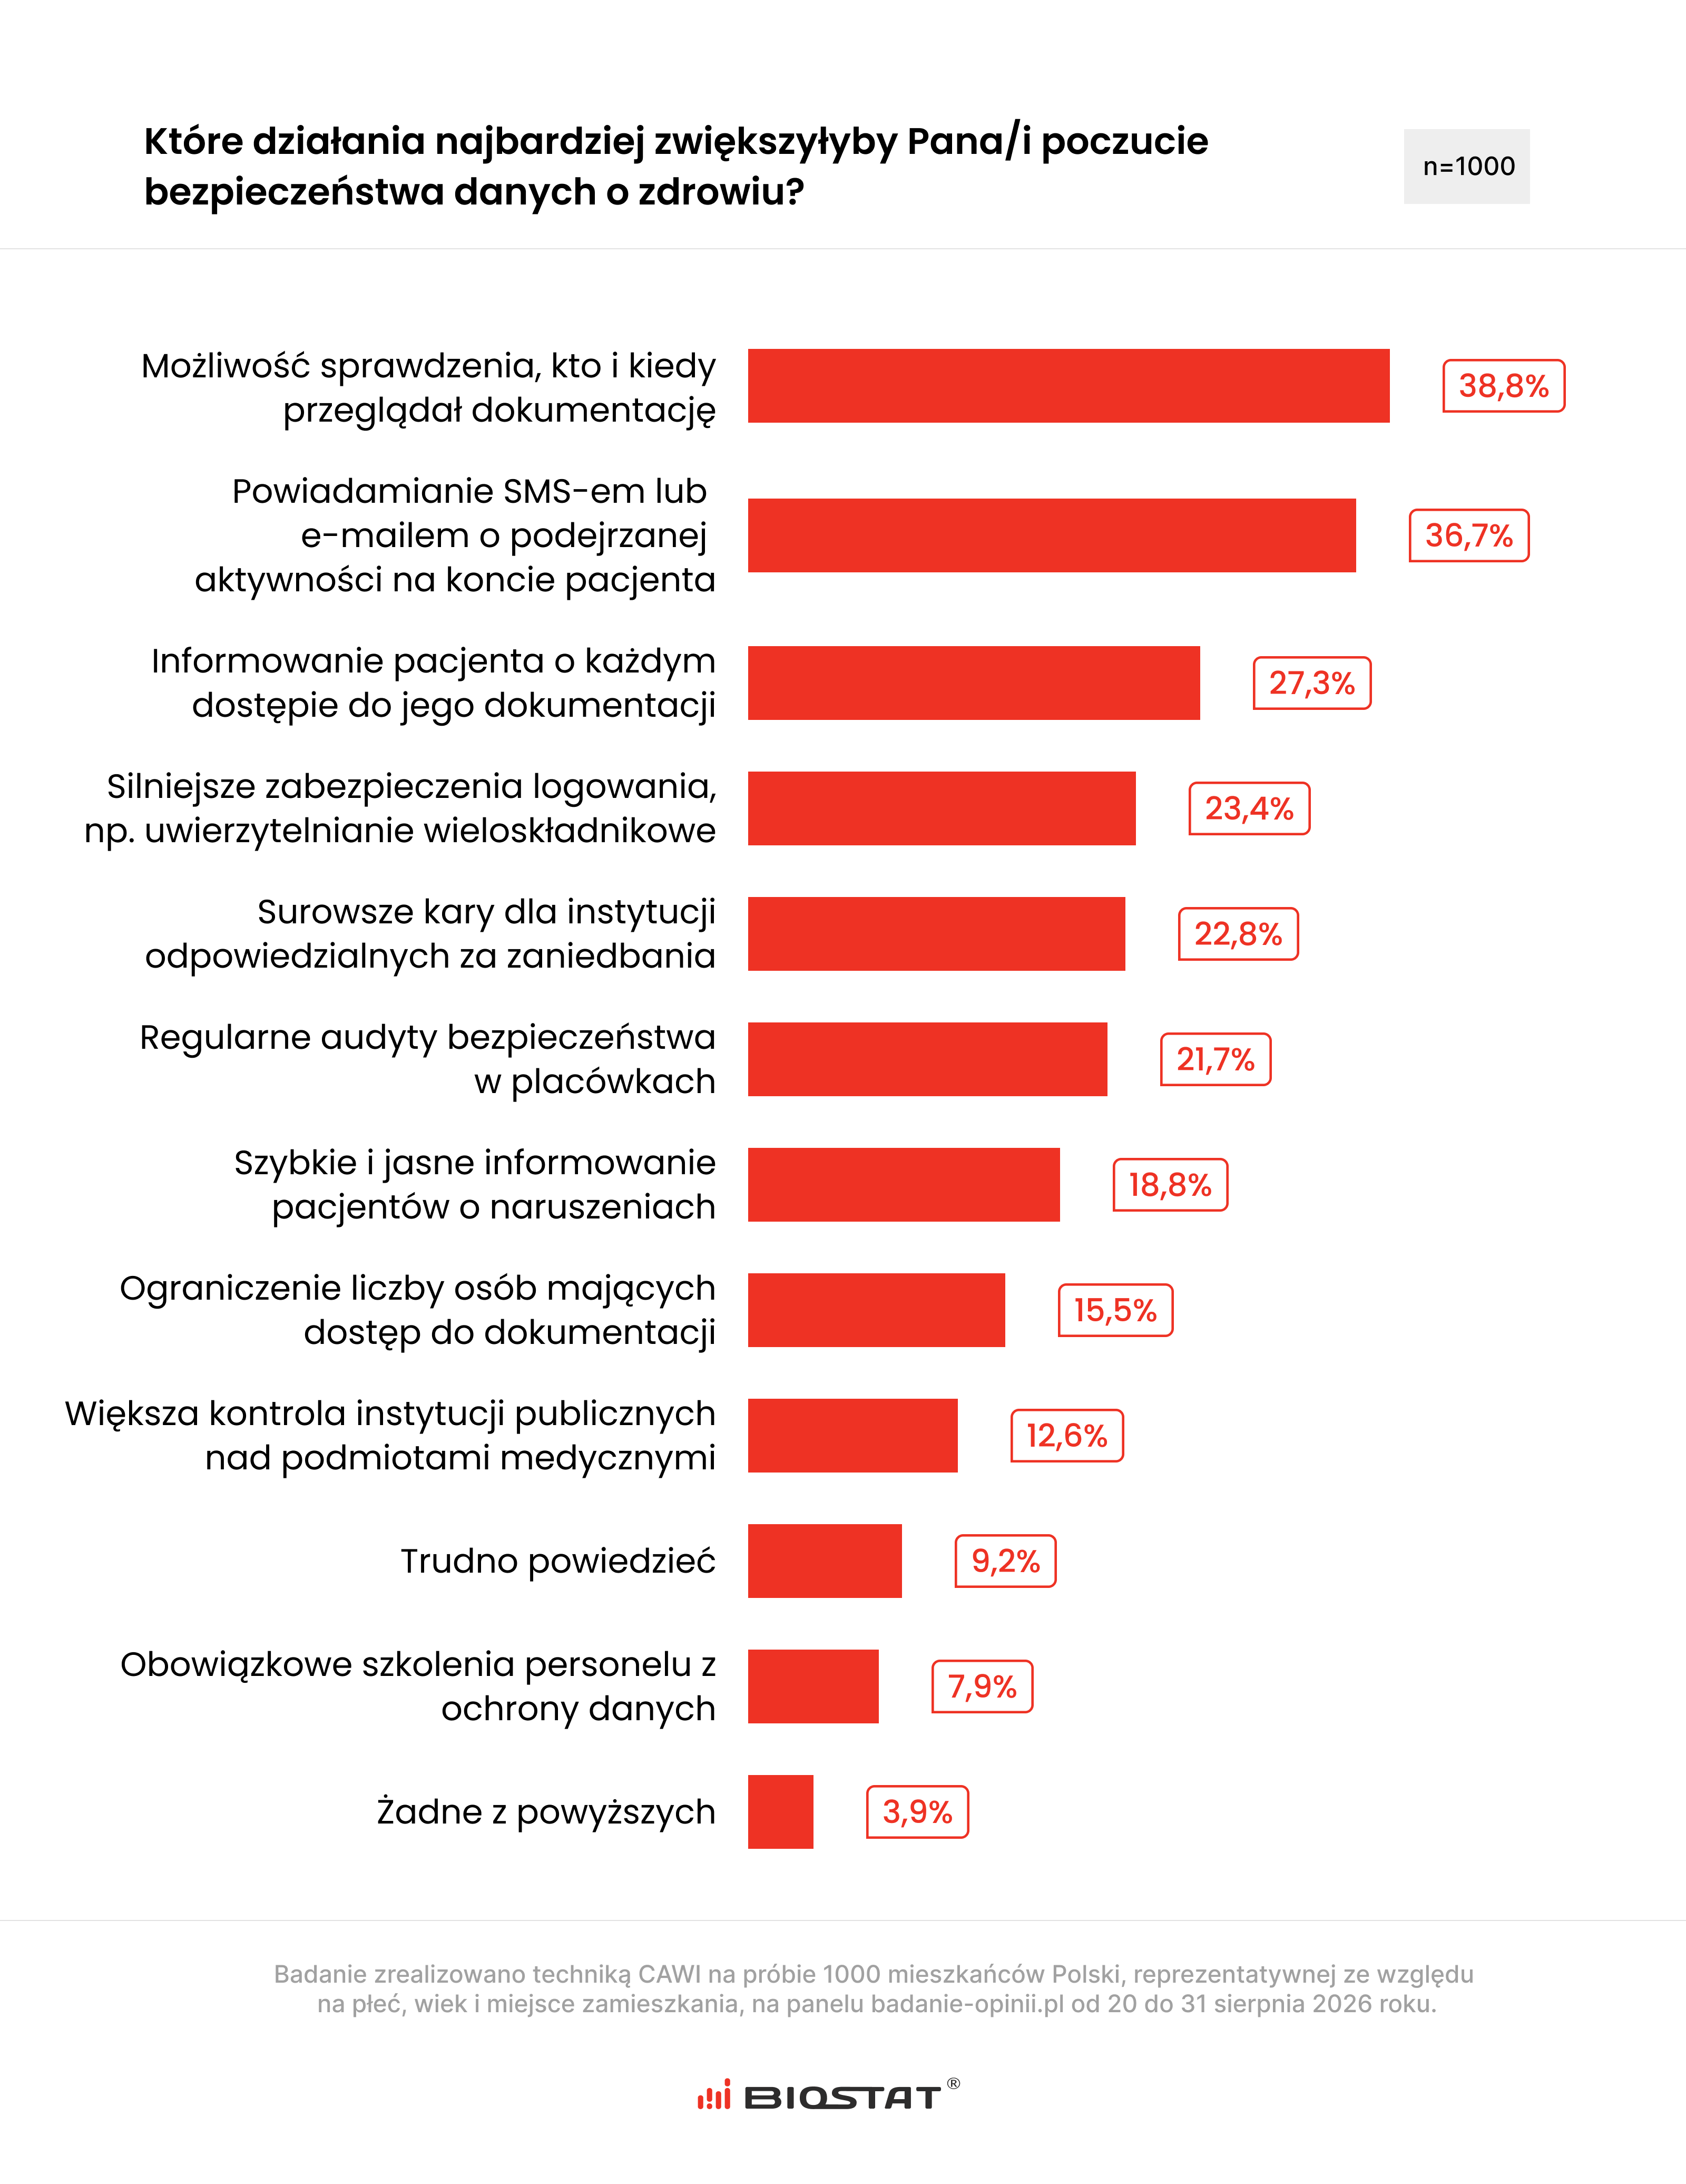
Wynika z tego, że pacjent oczekuje nie tylko technicznego bezpieczeństwa danych. Chce również móc samodzielnie sprawdzić, czy jego dane są wykorzystywane w sposób zgodny z jego oczekiwaniami.
Największym źródłem obaw związanych z ewentualnym wyciekiem danych zdrowotnych jest możliwość kradzieży tożsamości lub oszustwa. Wskazuje ją 61,8 proc. respondentów.
46,3 proc. obawia się wykorzystania danych wrażliwych do przestępstw, również z użyciem numeru PESEL. Dalej znalazły się szantaż lub wyłudzenie (25,7 proc.) oraz marketingowe wykorzystanie danych (22,9 proc.).
12,2 proc. badanych wskazało natomiast na ryzyko ujawnienia diagnozy bliskim lub pracodawcy. Problemy z ubezpieczeniem wskazało 9,3 proc., a możliwość dyskryminacji w pracy lub podczas rekrutacji – 8 proc.
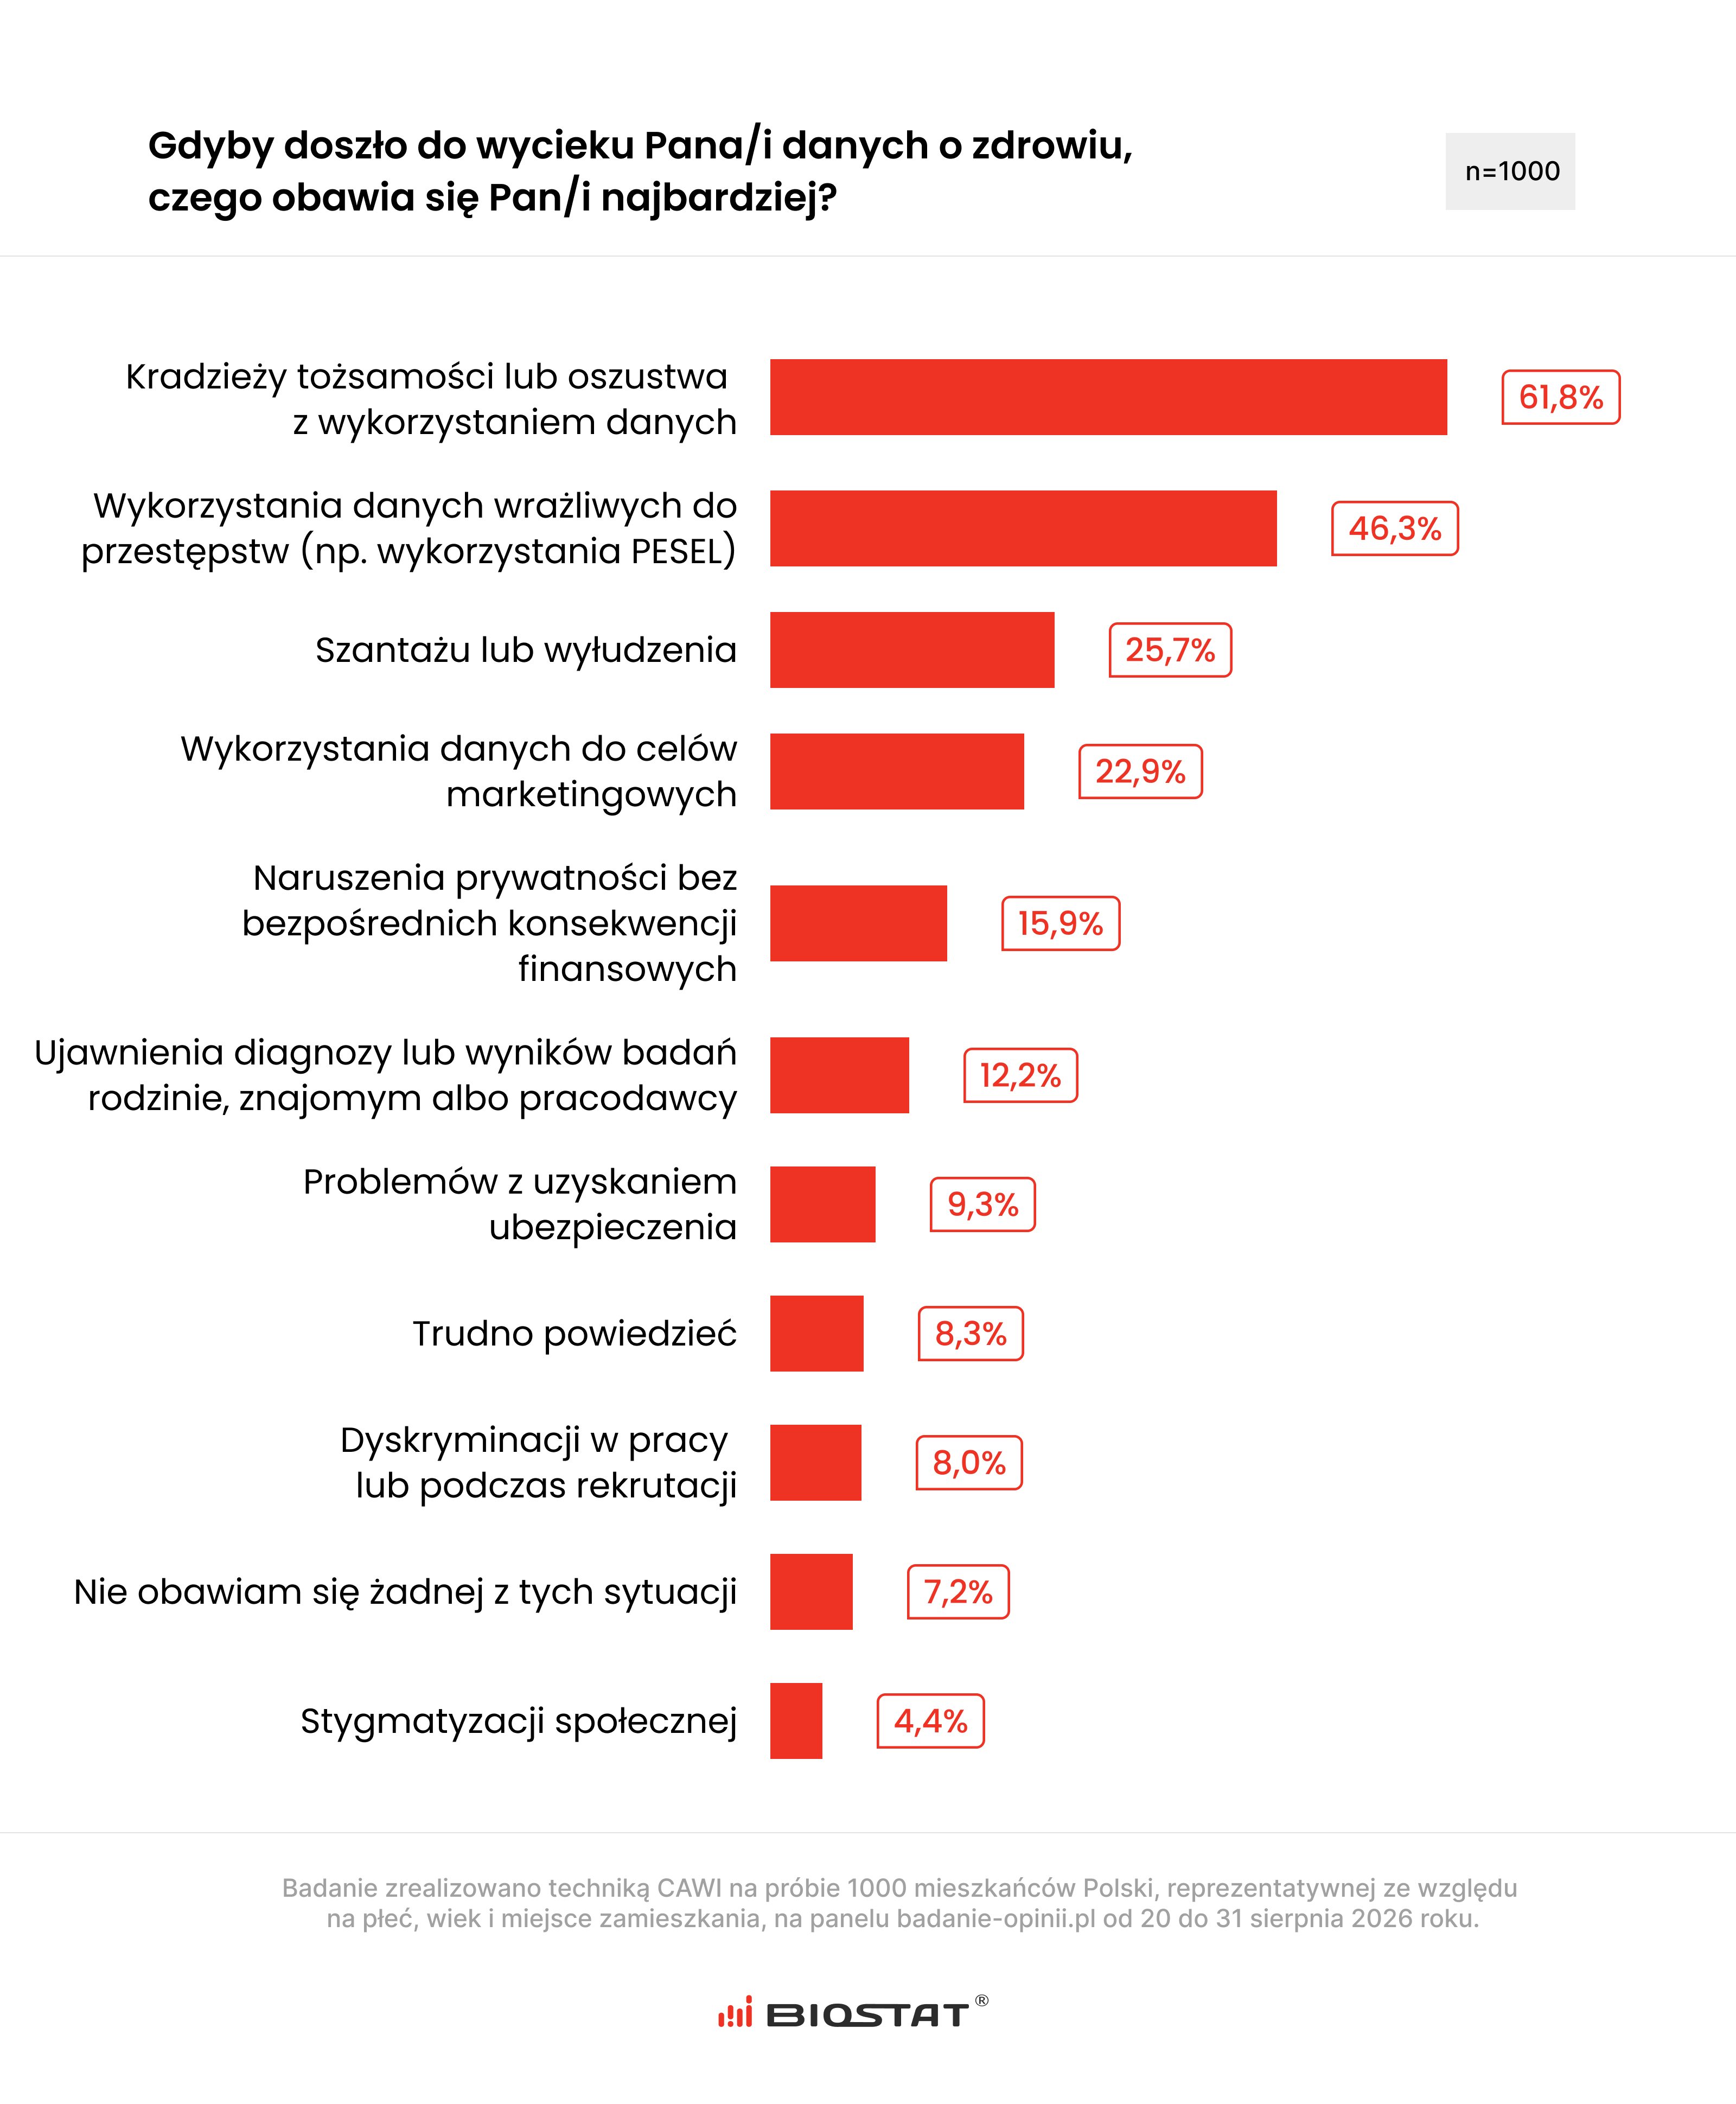
Wyniki pokazują, że badani najczęściej patrzą na konsekwencje wycieku przez pryzmat bezpośredniej szkody – przede wszystkim finansowej i związanej z wykorzystaniem tożsamości.
W części przypadków obawy dotyczące bezpieczeństwa danych przekładają się na rzeczywiste zachowania.
32,4 proc. ankietowanych wskazuje zastrzeżenie numeru PESEL jako reakcję na obawy związane z bezpieczeństwem danych. 34,7 proc. twierdzi, że takie obawy nie wpłynęły na ich zachowanie.
Pozostałe odpowiedzi są mniej liczne, ale z perspektywy ochrony zdrowia szczególnie istotne. 10,4 proc. badanych deklaruje unikanie teleporad, 9,6 proc. ograniczanie informacji przekazywanych podczas kontaktu z personelem, a 8,4 proc. rezygnację z aplikacji zdrowotnych. 4,5 proc. przyznaje, że z powodu obaw rezygnowało z badania lub konsultacji.
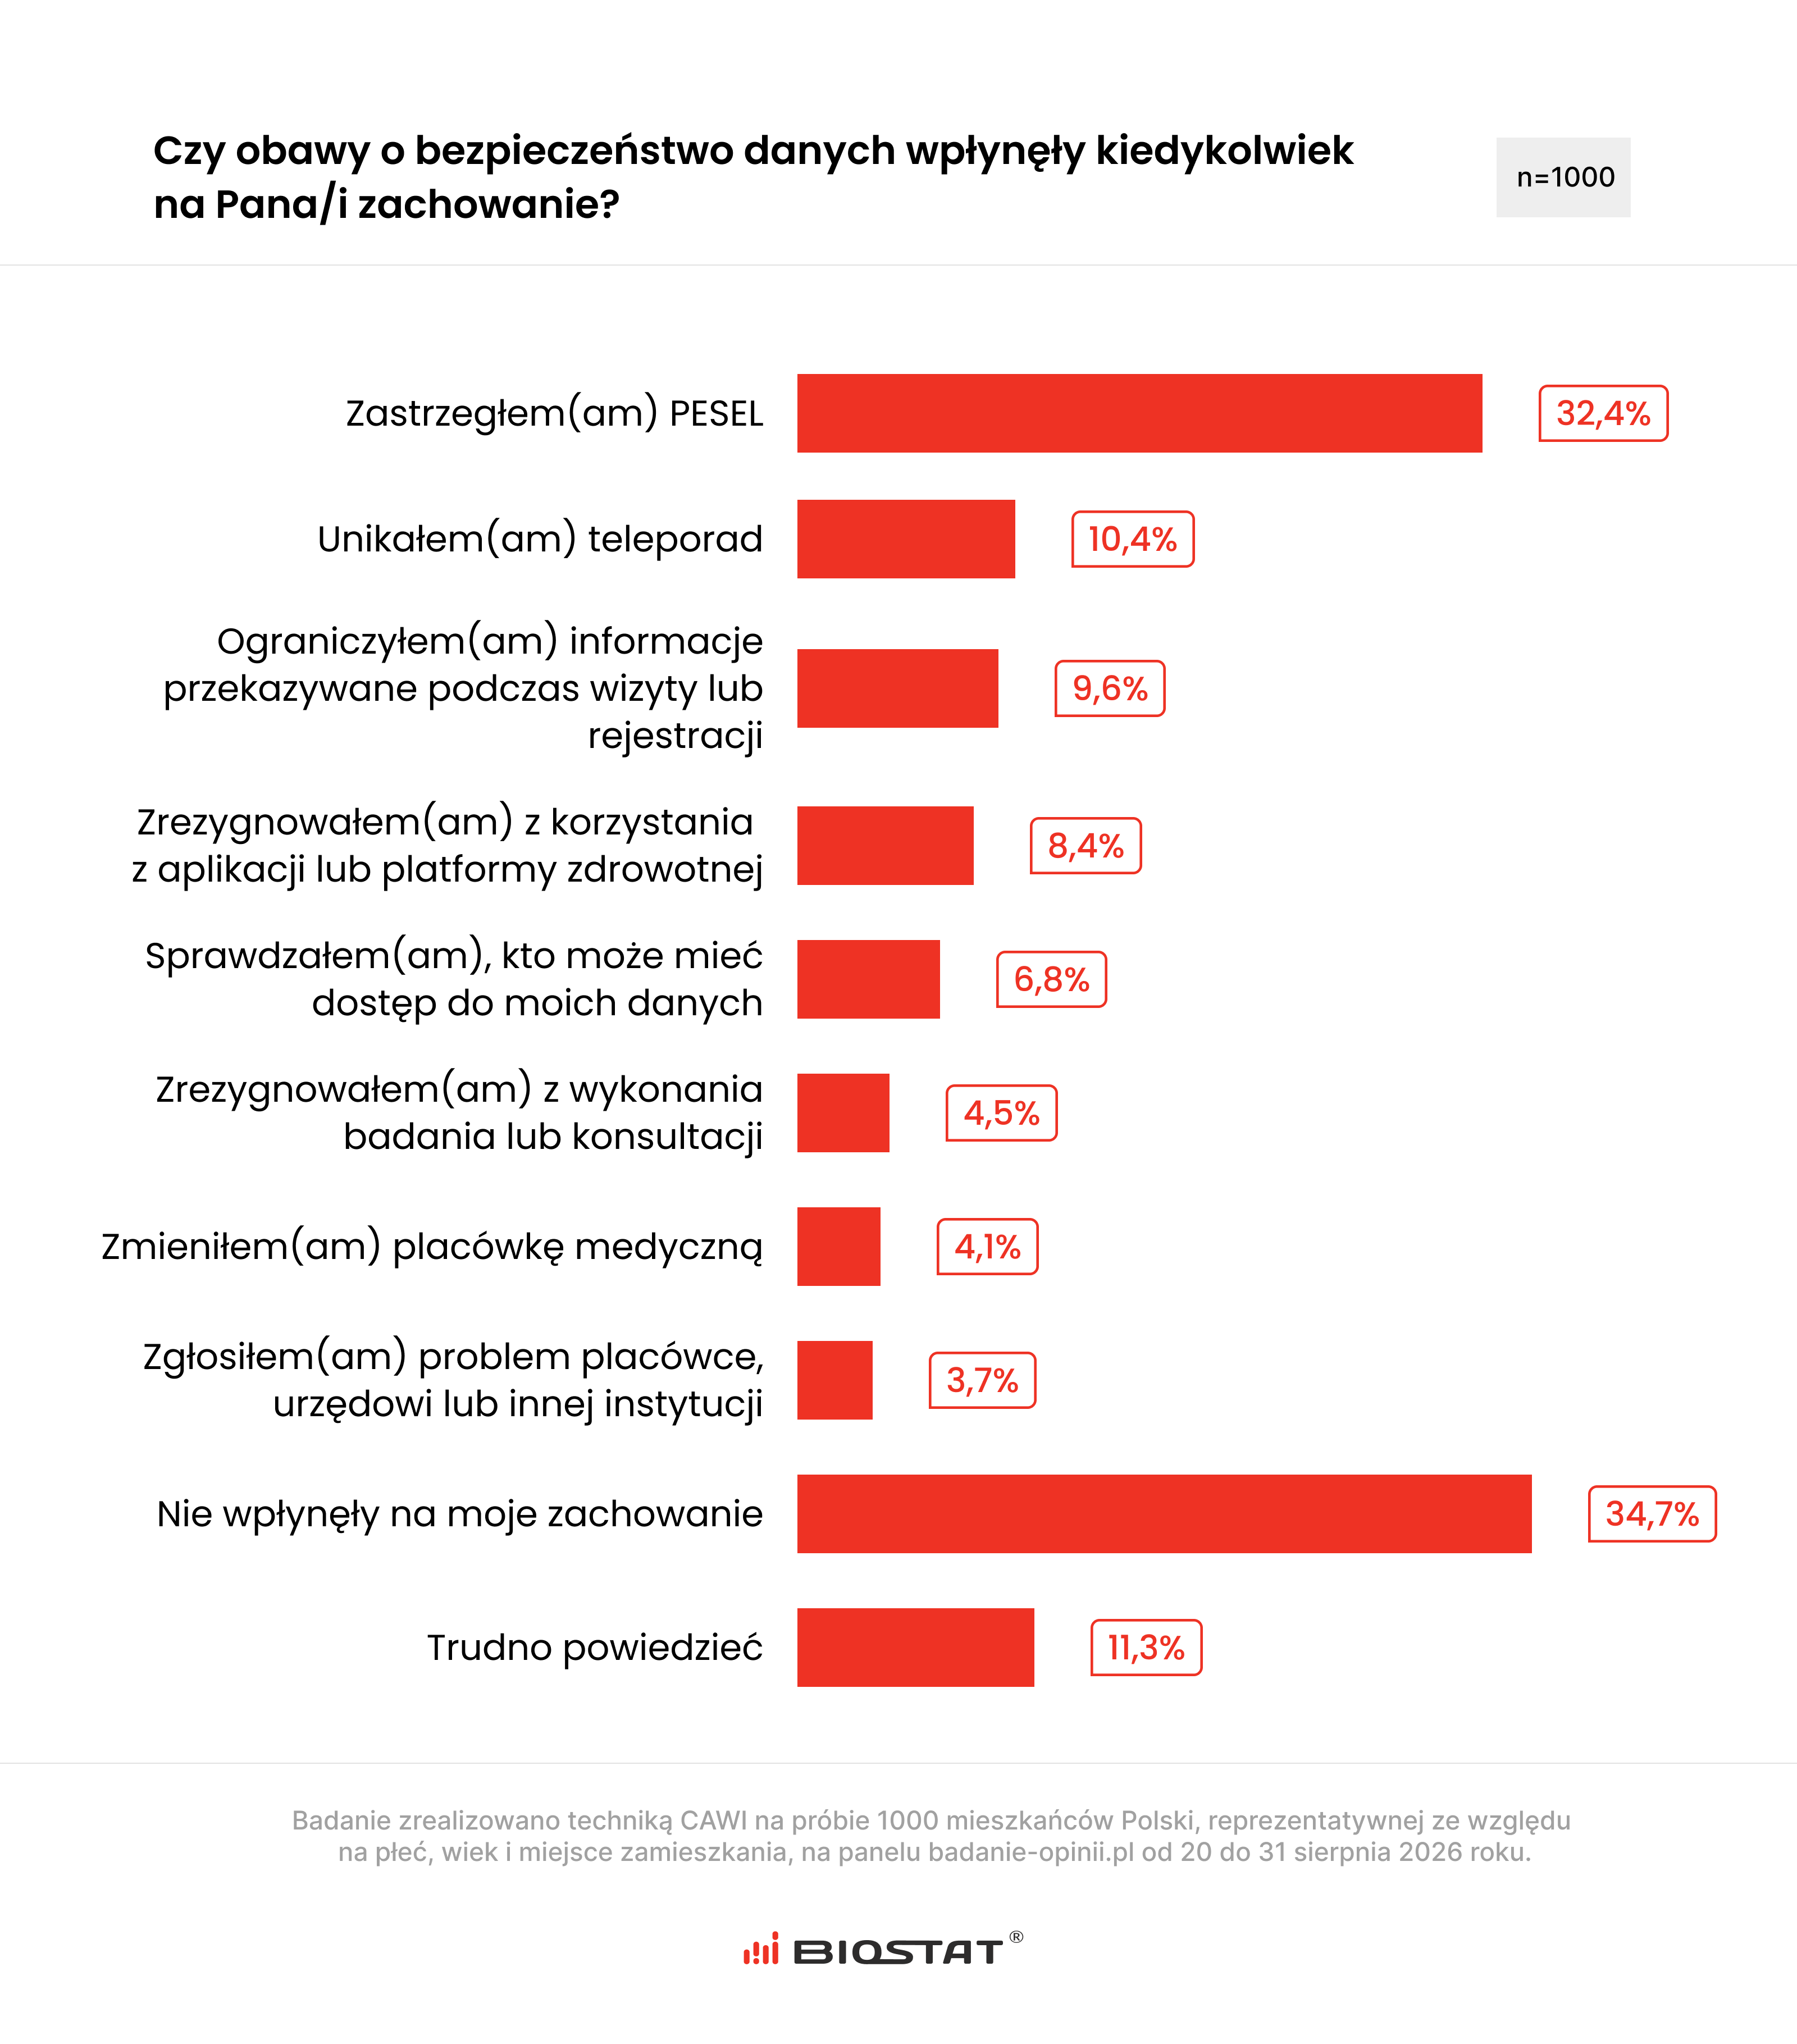
To ważny aspekt problemu. Brak zaufania do sposobu ochrony danych może wpływać nie tylko na ocenę konkretnej placówki. Może również sprawić, że pacjent będzie mniej chętnie przekazywał lekarzowi informacje o swoim stanie zdrowia albo zrezygnuje z części dostępnych usług.
Badanie pokazuje również różnice między grupami wiekowymi.
Wśród osób w wieku 18–29 lat tylko 42,6 proc. odpowiedziało, że nigdy nie zetknęło się z sytuacją, która wzbudziła ich niepokój dotyczący bezpieczeństwa danych zdrowotnych. W grupie osób 60+ odsetek ten wynosił 65,8 proc.
Młodsi respondenci częściej wskazywali również doświadczenia dotyczące rodziny lub znajomych – 21,6 proc. wobec 3,1 proc. w grupie 60+. Częściej deklarowali także sytuację, której dokładnego kontekstu nie pamiętali.
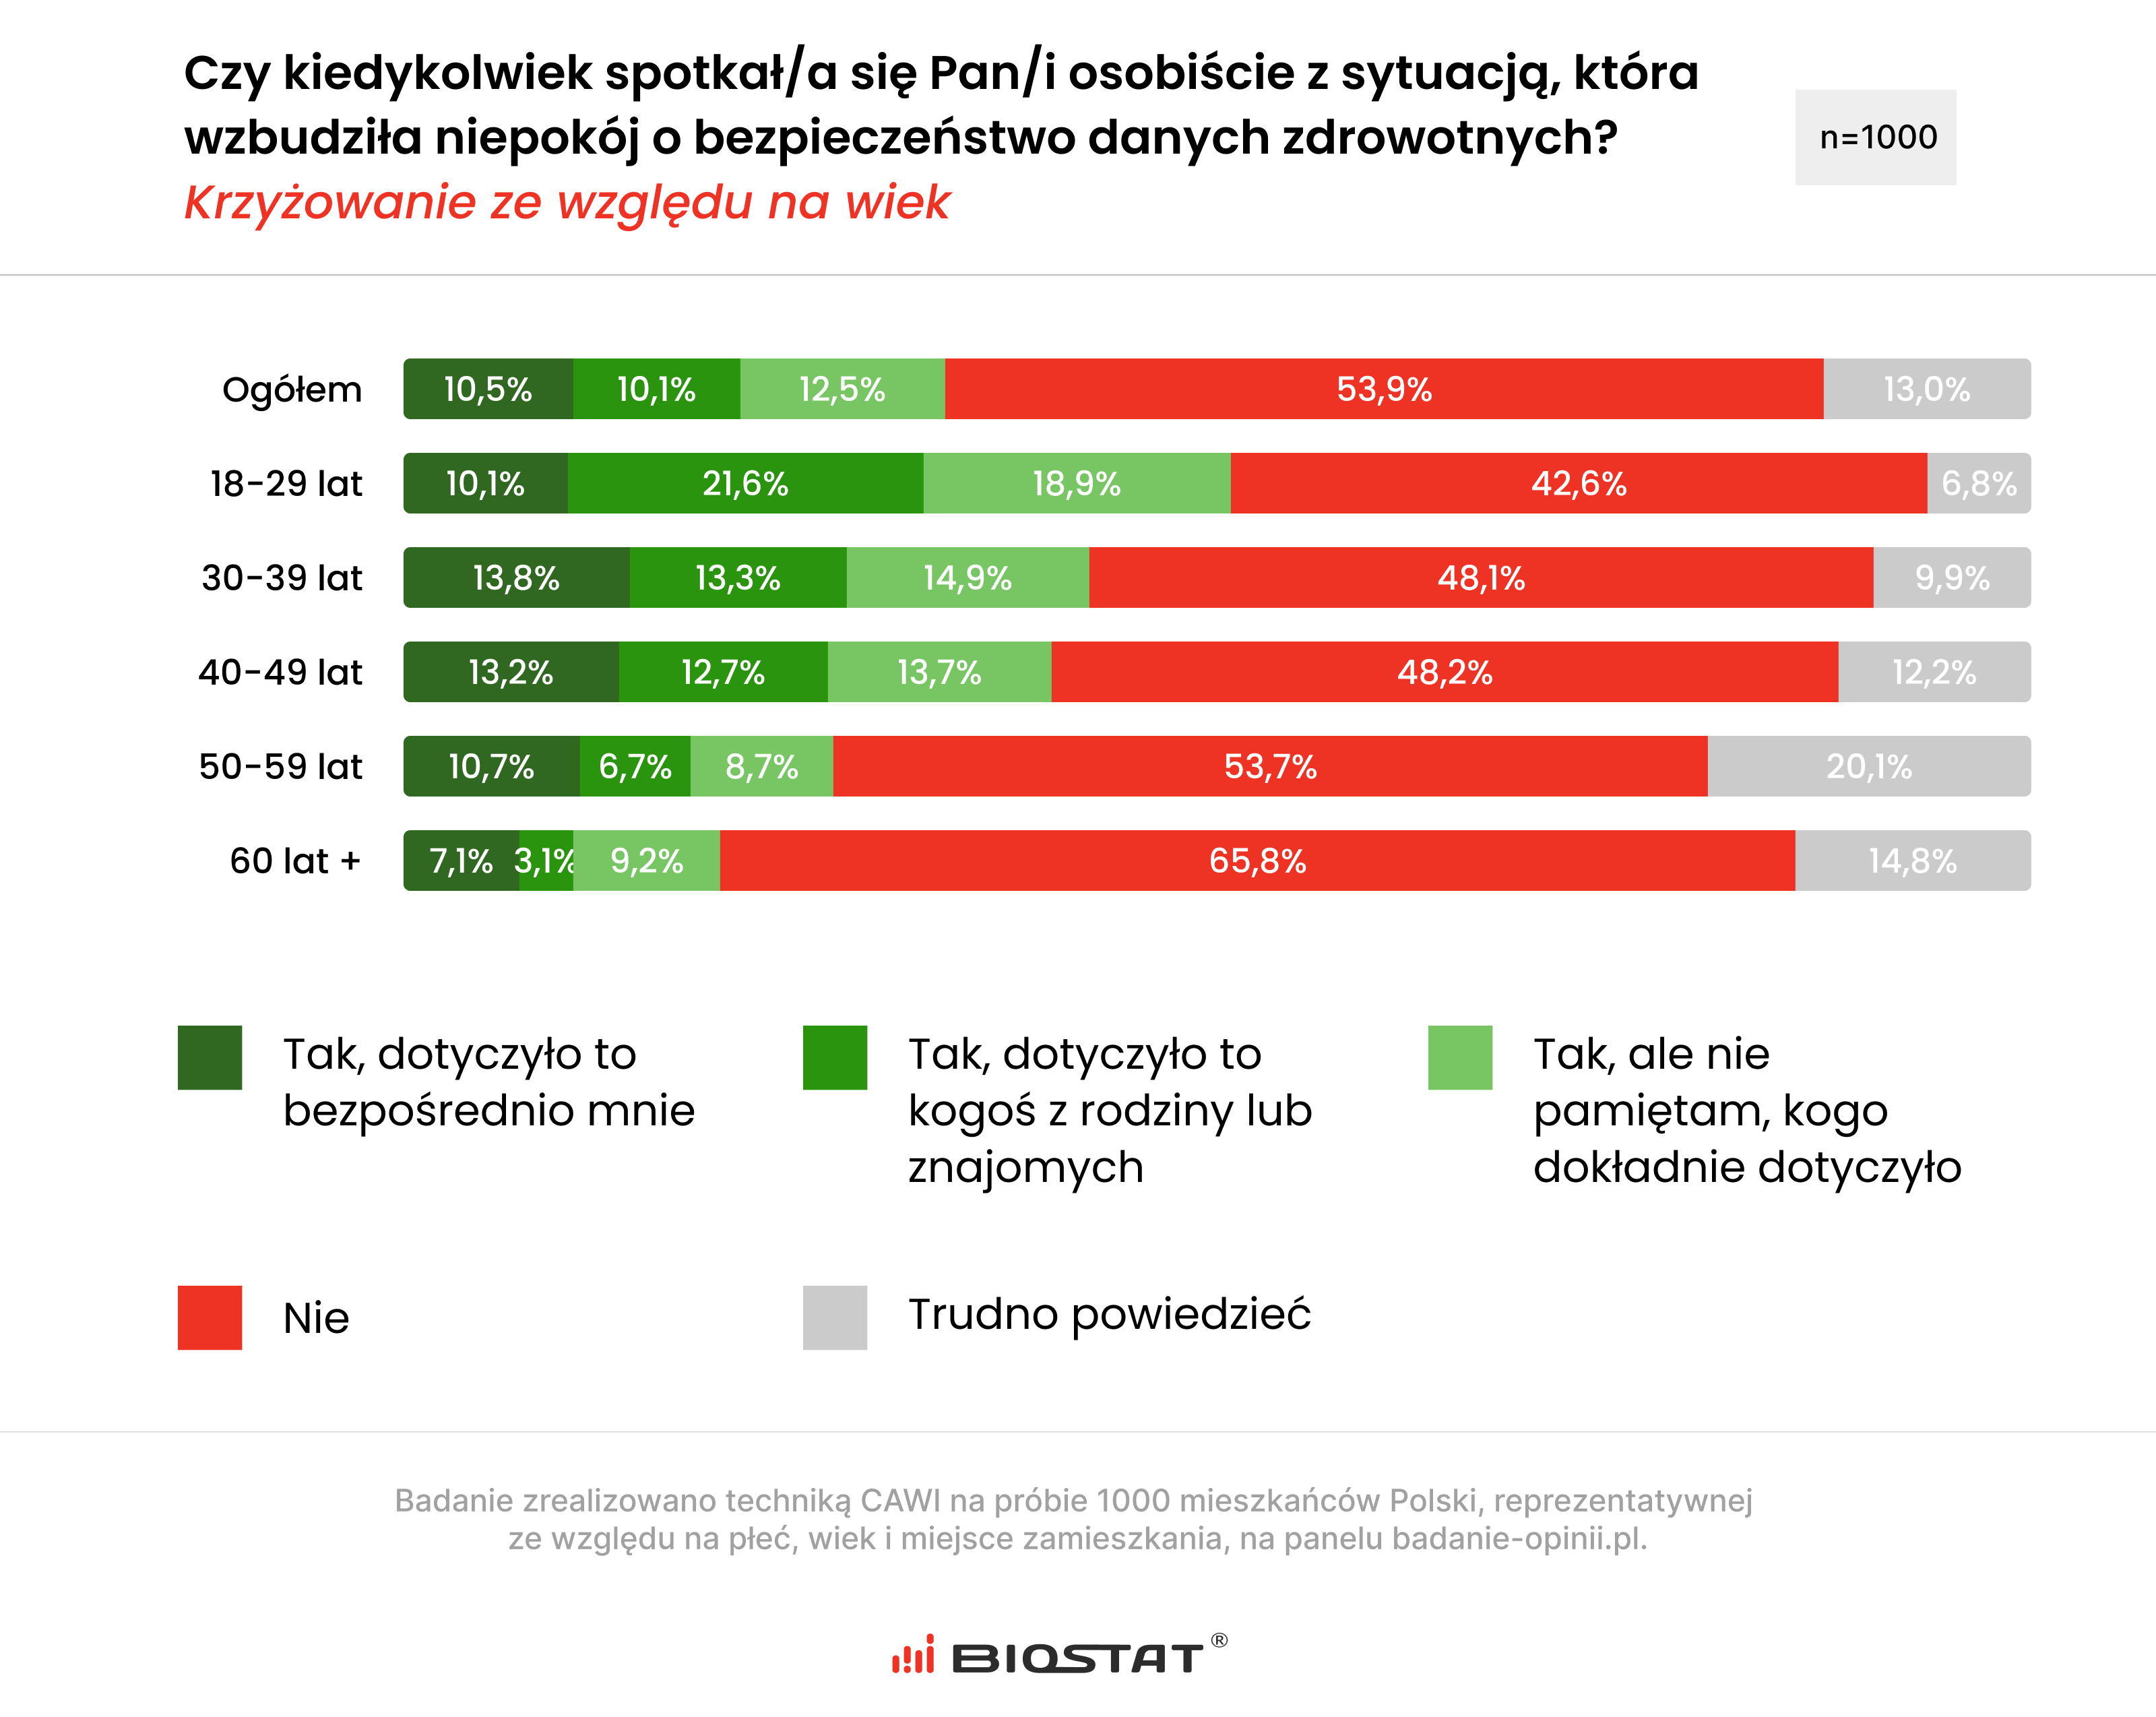
Różnice widać również w zachowaniach. Ograniczanie informacji podczas wizyty lub rejestracji deklaruje 17,6 proc. osób w wieku 18–29 lat i 4,3 proc. osób 60+. Rezygnację z aplikacji wskazuje odpowiednio 16,9 proc. i 4,6 proc., a rezygnację z badania lub konsultacji – 10,1 proc. i 2,2 proc.
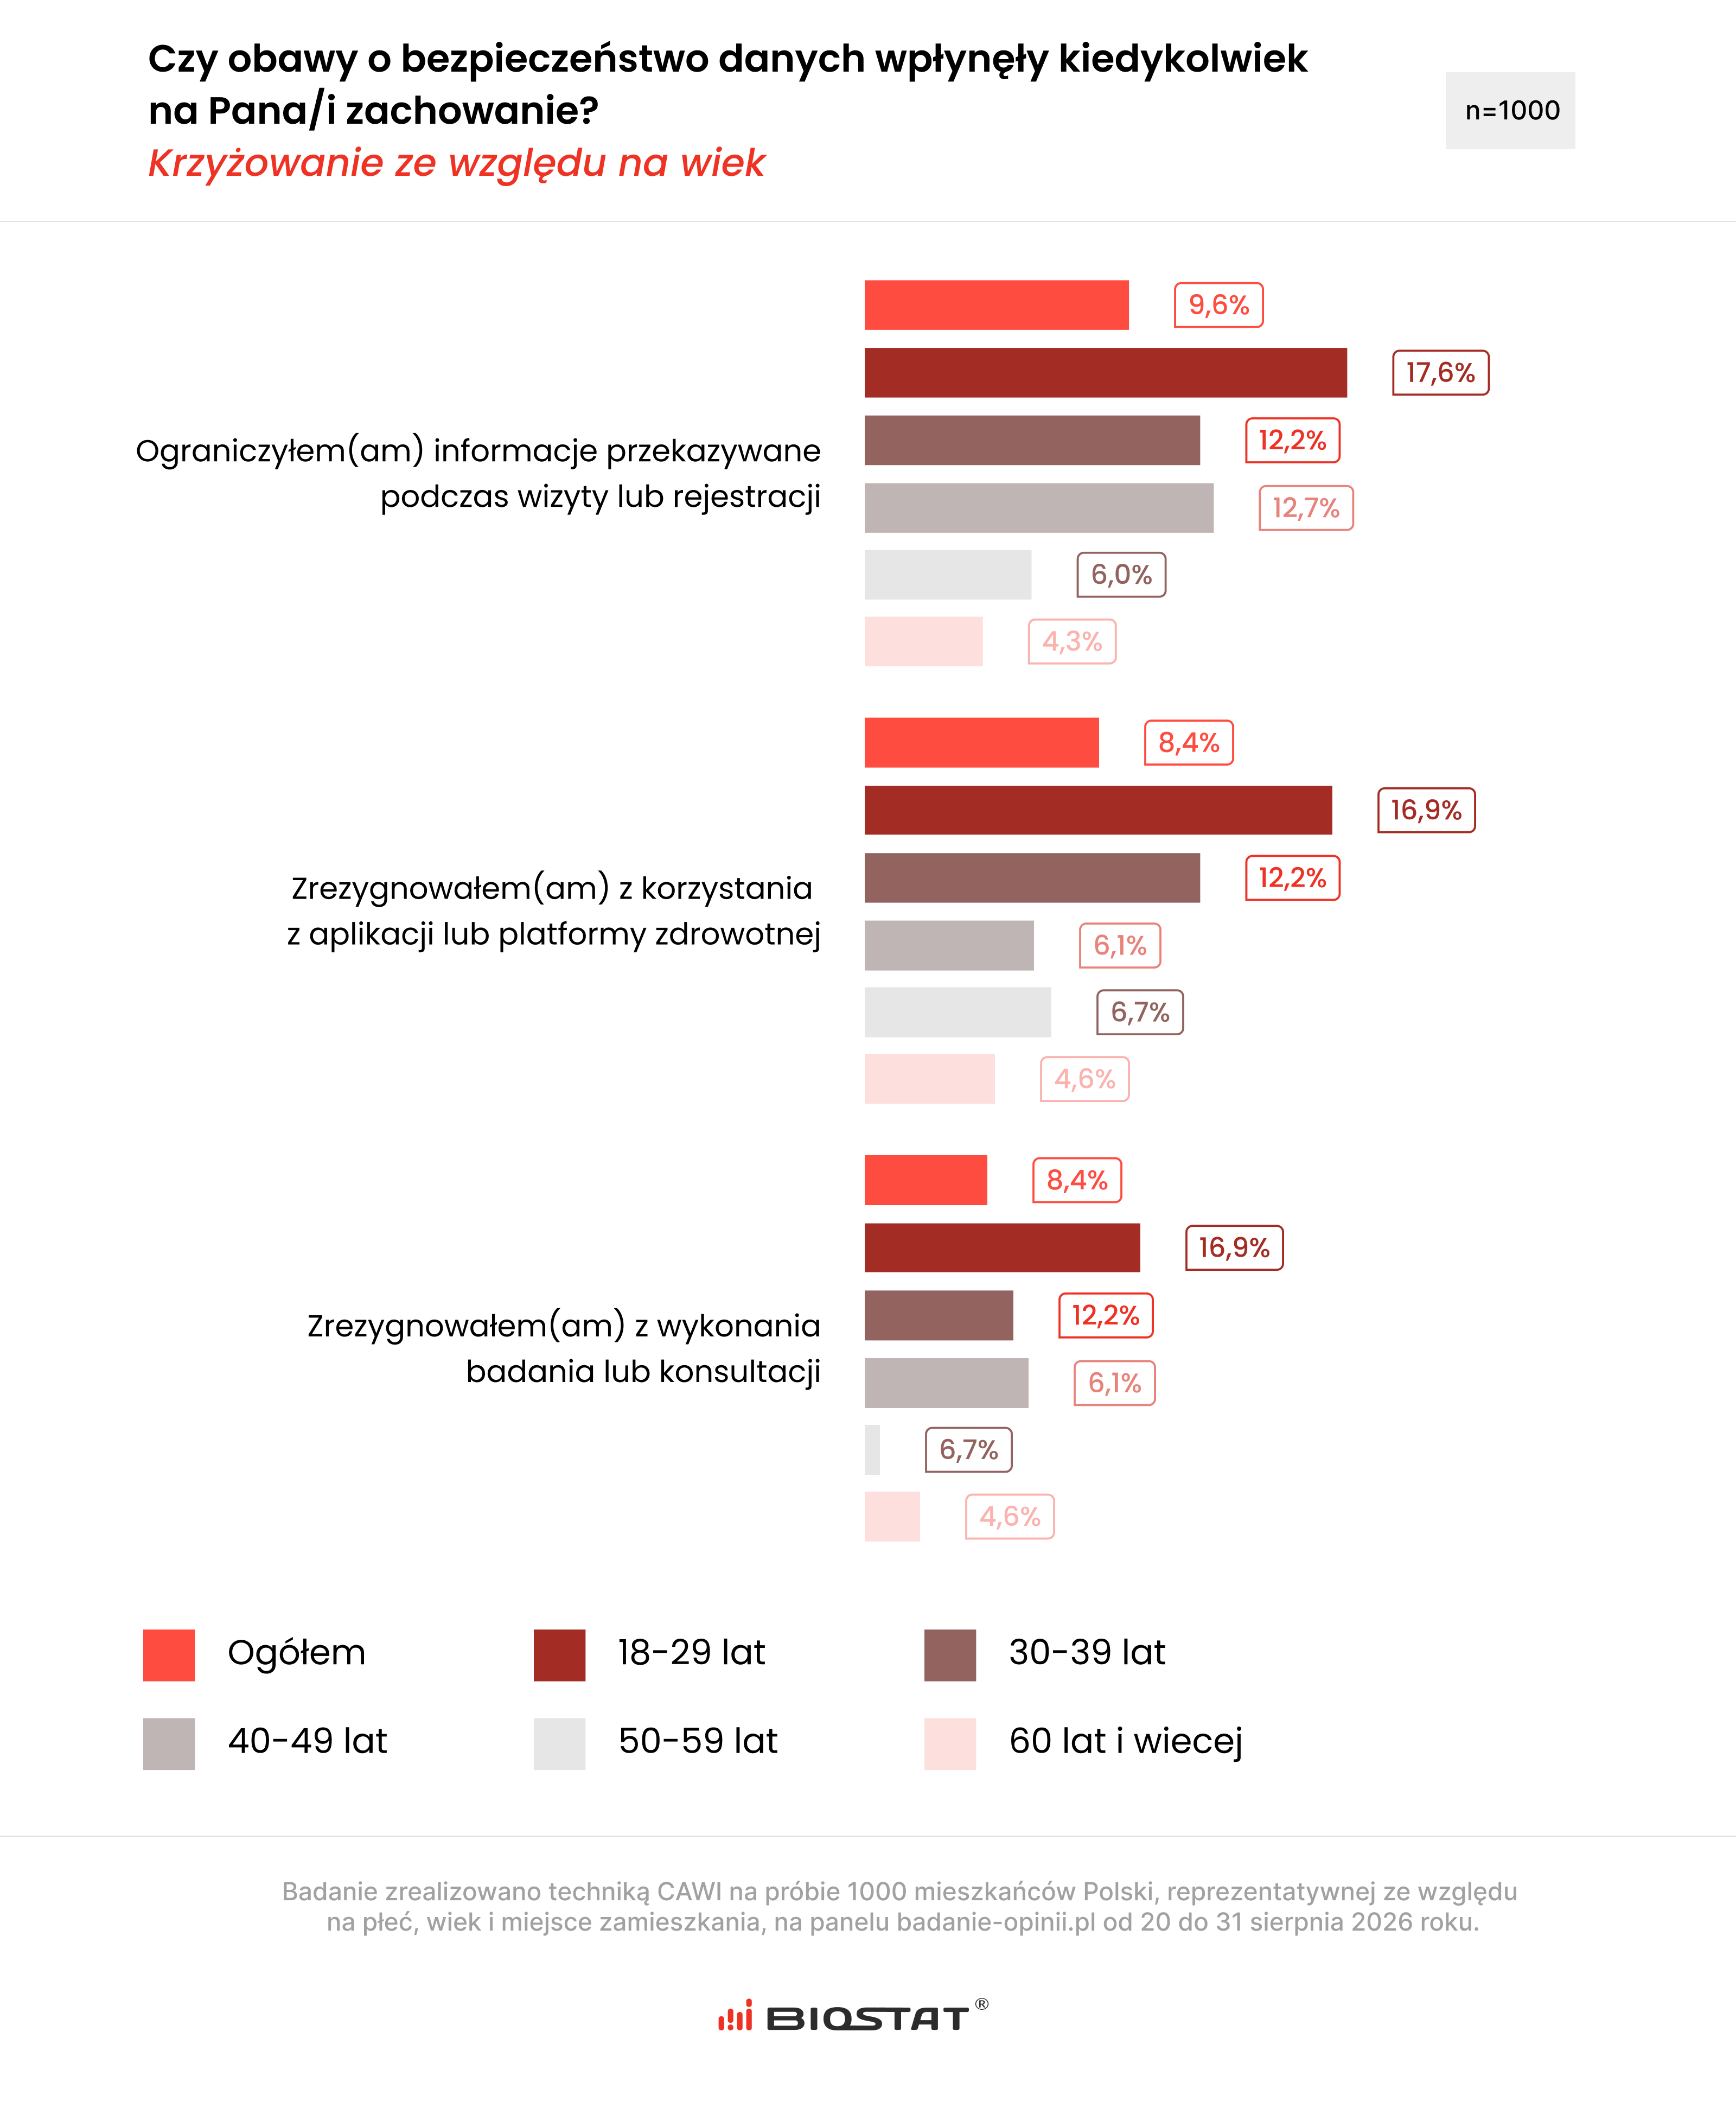
Nie oznacza to jednak po prostu, że młodzi bardziej boją się o swoje dane. Wyniki pokazują raczej, że są bardziej skłonni zmieniać sposób korzystania z ochrony zdrowia w odpowiedzi na dostrzegane ryzyko.
– Sondaż CBR Biostat pokazuje, że Polacy traktują dane zdrowotne jak zasób obciążony realnym ryzykiem społecznym, zawodowym i technologicznym. Problem bezpieczeństwa danych przestaje być technicznym detalem systemu i staje się barierą zdrowotną o bardzo praktycznych konsekwencjach – komentuje dr Sebastian Musioł.
Jak zauważa ekspert, skutkiem niskiego poziomu zaufania może być ograniczanie informacji przekazywanych personelowi, rezygnacja z aplikacji czy nawet z badań i konsultacji.
– Bezpieczeństwo danych medycznych nie jest dziś jedynie kwestią przepisów czy cyberbezpieczeństwa, ale jest także istotnym elementem zaufania publicznego do instytucji ochrony zdrowia. W tym sensie każda luka informacyjna, każdy nieczytelny komunikat i każdy incydent może kosztować system więcej niż tylko reputację – podkreśla dr Sebastian Musioł.
Z perspektywy pacjenta najważniejsze wydaje się więc nie tylko pytanie, czy dane są chronione, ale także: kto ma do nich dostęp, kiedy z nich korzysta i czy pacjent może to sprawdzić.
Badanie dotyczące bezpieczeństwa danych zdrowotnych przeprowadzono techniką CAWI na próbie 1000 mieszkańców Polski, reprezentatywnej ze względu na płeć, wiek i miejsce zamieszkania. Sondaż zrealizowano na panelu badanie-opinii.pl w dniach 20–31 sierpnia 2026 roku.
Pełny raport znajdziesz na biostat.com.pl

Znajdź odpowiedzi na najczęściej pojawiające się pytania.
W przypadku podejrzenia wycieku danych warto ustalić, jakie informacje zostały ujawnione i czy incydent został zgłoszony przez placówkę lub administratora danych. Jeśli istnieje ryzyko wykorzystania danych do oszustwa lub kradzieży tożsamości, należy również zadbać o dodatkowe zabezpieczenia.
Dostęp do dokumentacji medycznej powinien odbywać się zgodnie z obowiązującymi zasadami i w związku z uprawnieniami danej osoby. Pacjent może mieć również prawo do informacji dotyczących dostępu do swojej dokumentacji.
Tak, dane dotyczące zdrowia należą do szczególnie wrażliwych informacji i wymagają odpowiedniej ochrony. Pacjenci powinni mieć również możliwość sprawdzenia, kto i w jakim zakresie uzyskuje dostęp do ich dokumentacji.
 Wyciek danych osobowych: gdzie i jak sprawdzić, czy Twoje dane wyciekły
 L4 a prywatność: czy pracodawca wie, na co choruję?
 Kalkulator alkoholu we krwi: kiedy jesteś naprawdę trzeźwy?
 Polacy chcą L4 na żądanie. Jest jedno „ale”…
 Movember. Czy mężczyźni chcą badać swoje jądra?
 Dobry stres, nie jest zły? Co nas stresuje najczęściej?

Serwis HaloDoctor ma charakter wyłącznie informacyjny i edukacyjny i w żadnym wypadku nie zastępuje konsultacji medycznej. W celu dokładnej diagnozy zalecany jest kontakt z lekarzem. Jeśli jesteś chory, potrzebujesz konsultacji lekarskiej, e‑Recepty lub zwolnienia lekarskiego umów wizytę teraz. Nasi lekarze są do Twojej dyspozycji 24 godziny na dobę!
Wyciek danych osobowych: gdzie i jak sprawdzić, czy Twoje dane wyciekły
L4 a prywatność: czy pracodawca wie, na co choruję?
Kalkulator alkoholu we krwi: kiedy jesteś naprawdę trzeźwy?
Polacy chcą L4 na żądanie. Jest jedno „ale”…
Movember. Czy mężczyźni chcą badać swoje jądra?
Dobry stres, nie jest zły? Co nas stresuje najczęściej?

 Czy kawa i herbata liczą się do dziennego bilansu płynów? Najczęstsze błędy w...
Zależność czy miłość? Jak rozpoznać lęk separacyjny w związku
Swipe w prawo, relacje w kryzysie? Jak kultura szybkich randek wpływa na nasz...
Straszenie dzieci. Kiedy rodzice serwują dzieciom lęki i nieufność
Co robić, by trening nie prowadził do kontuzji? Fizjoterapeuta tłumaczy
Internista Warszawa
Internista Olsztyn
Internista Białystok
Internista Lublin
Internista Kielce
Internista Kraków
Internista Rzeszów
Internista Katowice
Internista Opole
Internista Wrocław
Internista Poznań
Internista Gorzów Wielkopolski
Internista Szczecin
Internista Gdańsk
Internista Bydgoszcz
Internista Łódź
 Medycyna estetyczna


 Dieta i otyłość
 15.09.2026
 Dodaj w Google


 Obserwuj nas w Google News


